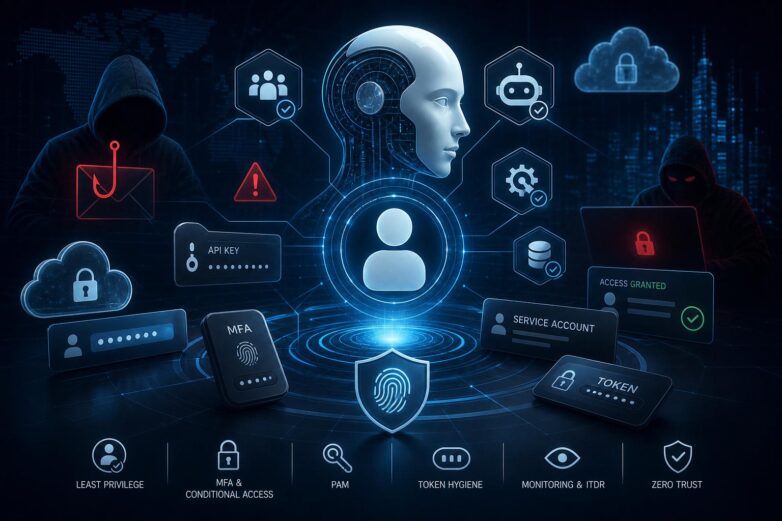
1. مقدمه: وقتی مهاجم دیگر مجبور نیست «هک» کند
برای دههها، بخش بزرگی از تفکر Cybersecurity حول یک سؤال شکل گرفته بود:
چگونه مانع ورود مهاجم به سیستم شویم؟
مواردی مانند Firewall، IDS/IPS، Antivirus، Endpoint Security، Vulnerability Management و حتی بسیاری از معماریهای Network Security بر همین فرض بنا شده بودند که یک Trusted Boundary وجود دارد و مهاجم باید somehow از این مرز عبور کند.
اما معماری مدرن IT این فرض را بهشدت تضعیف کرده است.
یک سازمان امروزی ممکن است همزمان از صدها SaaS Application، Cloud Workload، API، Microservice، Developer Platform، CI/CD Pipeline، Identity Provider و External Service استفاده کند. در چنین محیطی، تعداد زیادی از فعالیتهای حساس از ابتدا توسط Identityهای معتبر انجام میشوند.
در نتیجه، مهاجم الزاماً نیازی ندارد در را بشکند. گاهی کافی است کلید در را بدزدد.
و مسئله زمانی خطرناکتر میشود که مهاجم بتواند از AI برای یافتن، سرقت، اعتبارسنجی و استفاده مقیاسپذیر از این کلیدها بهره بگیرد.
امروزه مهاجمان بیشتر به سمت Identity و Trusted Access میروند، زیرا یک Valid Credential میتواند فعالیت malicious را شبیه فعالیت legitimate جلوه دهد.
2. Valid Account چیست و چرا تا این اندازه خطرناک است؟
در مدل کلاسیک، سیستم معمولاً یک سؤال ساده از خود میپرسد:
«آیا این Identity معتبر است؟»
اگر پاسخ مثبت باشد، مرحله Authentication با موفقیت انجام شده است.
اما از دیدگاه Security، این سؤال کافی نیست.
فرض کنید یک مهاجم Credential مربوط به یک کاربر واقعی را به دست آورده باشد.
سیستم ممکن است موارد زیر را ببیند:
Username: legitimate-user
Password: correct
MFA: passed
Device: registered
Application: trusted
در نتیجه:
Authentication = SUCCESS
اما این الزاماً به معنای زیر نیست:
User Intent = LEGITIMATE
این تمایز یکی از بنیادیترین مسائل Identity Security مدرن است. Authentication ثابت میکند که یک Identity توانسته فرآیند احراز هویت را پشت سر بگذارد.
اما ثابت نمیکند که:
چه کسی واقعاً پشت آن Identity قرار دارد؛
هدف واقعی درخواست چیست؛
رفتار فعلی با رفتار معمول Identity سازگار است یا خیر؛
Privilege فعلی بیش از نیاز واقعی است یا خیر؛
Session توسط صاحب اصلی Identity ایجاد شده است یا خیر.
در نتیجه، میتوان یک رابطه مفهومی مهم تعریف کرد:
Valid Identity ≠ Valid Intent
و دقیقاً در همین فاصله است که بخش بزرگی از Identity Abuse شکل میگیرد.
3. از Credential Theft به Identity Compromise
در گذشته، تصور رایج از Account Compromise بیشتر حول Password میچرخید.
اما Identity مدرن بسیار پیچیدهتر از یک Username و Password است.
یک Identity ممکن است مجموعهای از موارد زیر را در اختیار داشته باشد:
Password
MFA Session
OAuth Token
Refresh Token
API Key
SSH Key
Service Credential
Cloud Role
Access Token
Browser Session
Federated Identity
Application Permission
Service Principal
Workload Identity
بنابراین:
Identity Attack Surface ≠ Password Attack Surface
بلکه میتوان آن را بهصورت مفهومی چنین دید:
IAS=H+S+T+K+P+N
که در آن:
H: Human Identities
S: Sessions
T: Tokens
K: Keys and Credentials
P: Privileges
N: Non-Human Identities
است.
این تغییر بسیار مهم است؛ زیرا ممکن است Password کاربر هرگز افشا نشده باشد، اما یک Session Token یا OAuth Credential compromise شده باشد و مهاجم همچنان بتواند به منابع حساس دسترسی پیدا کند.
درواقع Credential Phishing تنها یکی از بخشهای Identity Attackهاست و تکنیکهایی مانند Compromised Browsers، MFA Fatigue و Token Hijacking اهمیت قابلتوجهی پیدا کردهاند.
4. ورود AI: چرا معادله تغییر کرده است؟
در واقع AI یک Attack Vector واحد نیست.
اهمیت AI در این حوزه بیشتر به دلیل توانایی آن در افزایش چهار عامل است:
4.1 Scale
مهاجم میتواند فعالیتهایی را که قبلاً نیازمند تعداد زیادی Operator انسانی بودند، به شکل گسترده Automation کند.
4.2 Speed
میتواند بسیار سریعتر اجرا شود.
4.3 Personalization
حتی AI میتواند محتوای Social Engineering را بر اساس اطلاعات مربوط به Target شخصیسازی کند.
4.4 Autonomy
و شاید مهمتر از همه، AI Agent میتواند بخشی از تصمیمگیری و اجرای Workflow را بدون Human-in-the-Loop انجام دهد.
اخیرا مشاهده شده که AI در بخشهایی از Vulnerability Discovery، Reconnaissance، Phishing، Malware، Exploit Development و Post-Compromise Activity استفاده میشود و برخی فعالیتهای Attack به سمت Automation و Autonomous Execution حرکت کردهاند.
بنابراین مسئله دیگر صرفاً این نیست که مهاجم از AI استفاده میکند!
مسئله عمیقتر این است که AI خودش به یک Identity دارای Permission تبدیل شده است.
5. ظهور Non-Human Identity
یکی از مهمترین تحولات Cybersecurity مدرن، افزایش شدید Non-Human Identity (NHI) است.
NHI میتواند شامل موارد زیر باشد:
Service Account
Application Identity
Workload Identity
Machine Identity
API Identity
Cloud Role
Service Principal
AI Agent Identity
در معماری سنتی، انسان مرکز Identity Management بود.
اما در Cloud-Native و AI-Native Architecture، تعداد Machine-to-Machine Interactionها میتواند بسیار بیشتر از Human-to-Machine Interactionها باشد.
و اینجا یک مشکل جدی شکل میگیرد:
چه کسی مسئول یک Identity است که انسان نیست؟
در واقع AI adoption مشکلات قدیمی NHI مانند Credential Sprawl، Ownership، Visibility و Credential Lifecycle Management را تشدید کرده است.
این یعنی سازمان ممکن است هزاران Identity داشته باشد که:
Owner مشخصی ندارند؛
Privilege آنها بیش از نیاز واقعی است؛
Credential آنها مدت زیادی معتبر میماند؛
Monitoring مناسبی ندارند؛
Lifecycle آنها مشخص نیست.
و این دقیقاً همان چیزی است که مهاجم میخواهد.
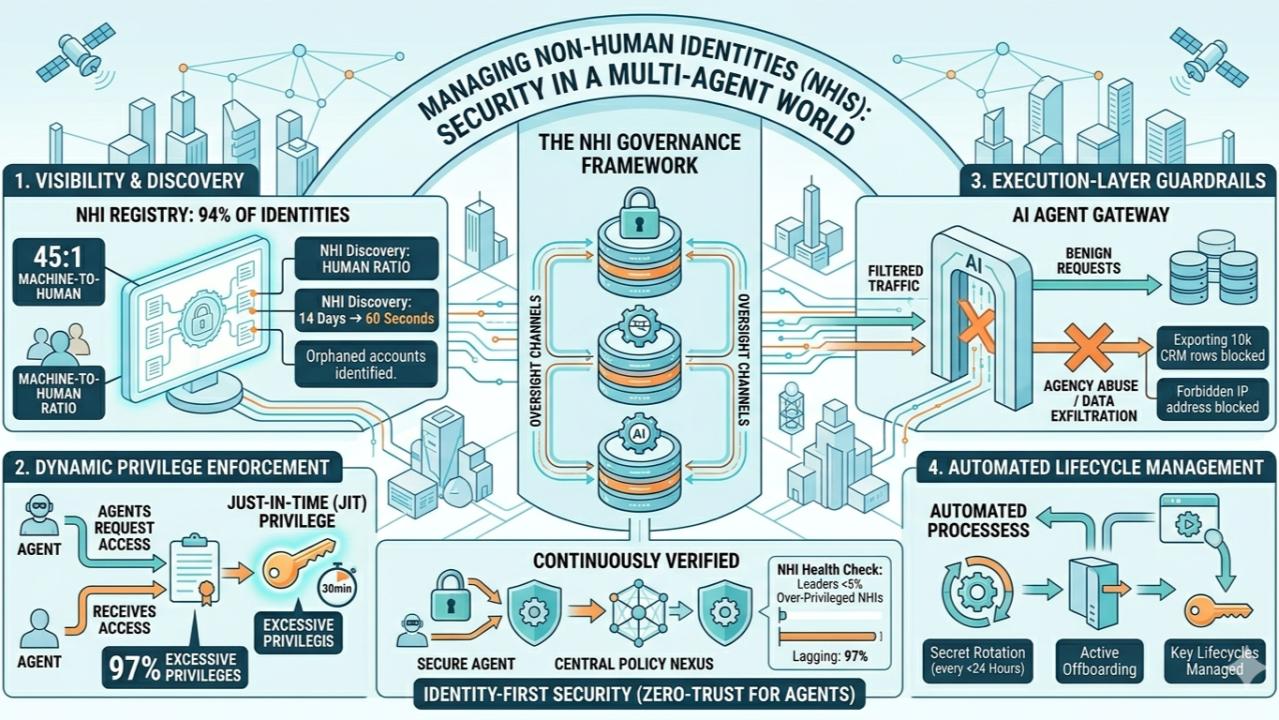
6. AI Agent: کاربر جدید یا Attack Surface جدید؟
فرض کنیم یک سازمان یک AI Agent ایجاد کرده است که اجازه دارد:
Read Email
Read Documents
Query Database
Create Tickets
Execute API Calls
Modify Cloud Resources
از دیدگاه Productivity این فوقالعاده است.
اما از دیدگاه Security، باید سؤالهای دیگری پرسیده شود:
اگر این Agent compromise شود چه اتفاقی میافتد؟
و مهمتر اینکه اگر Agent خودش legitimate باشد اما تصمیم اشتباهی بگیرد چه؟
اینجا مفهوم Agentic Security مطرح میشود.
یک AI Agent برخلاف یک User معمولی ممکن است بتواند در مدت کوتاهی تعداد زیادی Action انجام دهد.
بنابراین :
RiskAgent≈Privilege×Autonomy×Reachability×Velocity
هرچه:
Privilege بیشتر،
Autonomy بیشتر،
Resource Reachability بیشتر،
و Execution Velocity بیشتر باشد، Blast Radius بالقوه بزرگتر خواهد بود.
7. مشکل اصلی: Excessive Privilege
یکی از بنیادیترین نقاط اتصال AI و Identity Security، Excessive Privilege است.
اگر یک AI Agent برای انجام یک کار ساده به ۲۰۰ Permission دسترسی داشته باشد، compromise شدن آن Agent به مراتب خطرناکتر از زمانی است که همان Agent فقط ۵ Permission موردنیاز خود را داشته باشد.
این همان فلسفه Principle of Least Privilege (PoLP) است.
اما در محیطهای AI، Least Privilege باید از حالت Static خارج شود.
به جای:
«این Agent چه Permissionهایی دارد؟»
باید پرسید:
«این Agent در این لحظه، برای انجام این Action خاص، دقیقاً به چه Permissionهایی نیاز دارد؟»
این مفهوم را میتوان به سمت Just-in-Time Authorization و Context-Aware Authorization توسعه داد.
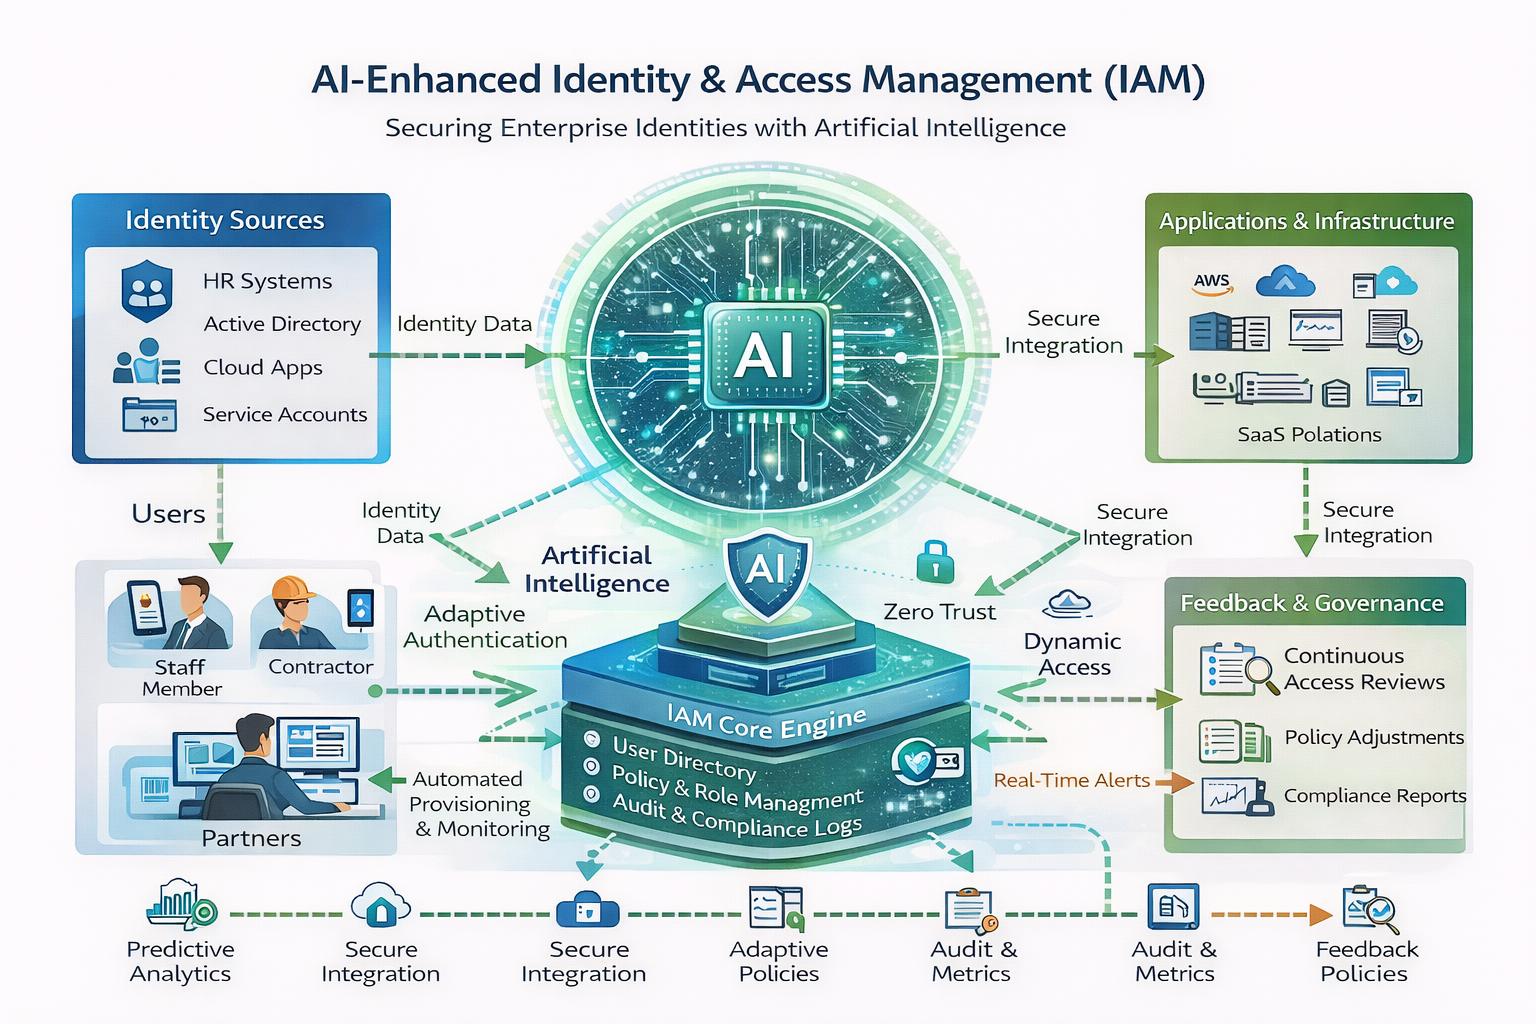
8. Zero Trust دیگر فقط درباره User نیست
Zero Trust معمولاً با این عبارت شناخته میشود:
Never Trust, Always Verify
اما در عصر AI، این اصل باید یک گام جلوتر برود.
دیگر نباید فقط User را Verify کنیم.
باید موارد زیر را نیز continuously evaluate کنیم:
Human Identity
Machine Identity
AI Agent
Device
Session
Application
API
Context
Behavior
Resource
Action
در نتیجه، Authorization مدرن باید چیزی شبیه این باشد:
Access=f(Identity,Device,Context,Behavior,Resource,Risk,Intent)
این مدل با Authorization سنتی تفاوت بنیادی دارد. در مدل سنتی:
Identity → Permission → Access
9. چرا MFA بهتنهایی دیگر کافی نیست؟
باید دانست که MFA یکی از مهمترین کنترلهای امنیتی است و نباید اهمیت آن نادیده گرفته شود.
اما MFA یک مسئله مشخص را حل میکند:
Authentication Assurance
نه تمام مسائل:
Post-Authentication Security
اگر مهاجم بتواند یک Session معتبر، Token یا Credential معتبر را در اختیار داشته باشد، سیستم ممکن است با یک Identity کاملاً legitimate مواجه شود.
به همین دلیل Identity Security باید از Authentication به سمت Continuous Identity Assurance حرکت کند.
در این مدل، بعد از Login نیز باید رفتار Identity continuously ارزیابی شود.
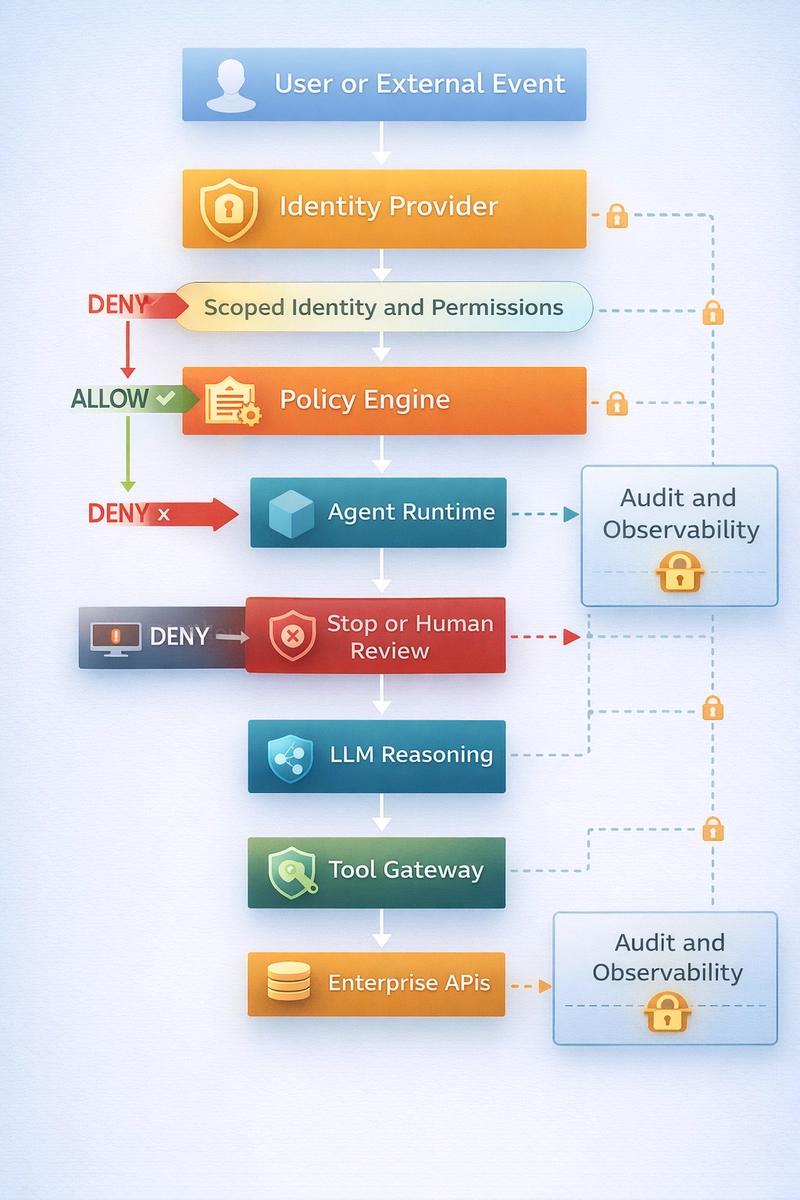
10. Identity Threat Detection and Response
در چنین محیطی، Identity Threat Detection and Response (ITDR) اهمیت پیدا میکند.
ITDR را میتوان بهعنوان لایهای برای کشف و پاسخ به Threatهایی در نظر گرفت که مستقیماً Identity، Credential، Privilege و Authentication Infrastructure را هدف قرار میدهند.
اما ITDR مدرن باید با:
SIEM
EDR
XDR
Cloud Security
IAM
PAM
UEBA
Threat Intelligence
یکپارچه شود.
زیرا یک Identity Anomaly ممکن است بهتنهایی معنی خاصی نداشته باشد.
بنابراین:
RiskIdentity=i∑Signali+Context+Temporal Correlation
البته در سامانههای واقعی این مدل میتواند بسیار پیچیدهتر از یک جمع ساده باشد و از Machine Learning، Graph Analytics و Behavioral Models استفاده کند.
11. Identity Graph: نسل بعدی تحلیل حملات
یکی از ایدههای بسیار مهم برای آینده Identity Security، استفاده از Identity Graph است.
به جای اینکه هر Identity را جداگانه ببینیم، روابط آن را مدل میکنیم.
در چنین مدلی، Security Team میتواند بهجای سؤال ساده اینکه «چه کسی Login کرده؟» میتواند بپرسد:
«این Identity اکنون در چه Graph Position قرار دارد و چه مسیرهایی برای حرکت به سمت Sensitive Resource در اختیارش است؟»
این مسئله به Attack Path Analysis نزدیک میشود.
12. Privilege Escalation در عصر AI
یکی از سناریوهای مهم این است که یک Identity کمPrivilege بهصورت مستقیم دسترسی حساسی نداشته باشد، اما بتواند از طریق Relationshipهای موجود در سیستم به Privilege بالاتر برسد.
در اینجا مهاجم الزاماً Administrator Credential را مستقیماً سرقت نکرده است.
بنابراین مسئله فقط «Credential Security» نیست.
مسئله Privilege Graph Security است.
13. Third-Party Trust و Supply Chain
یک سازمان ممکن است Credentialهای خودش را بهخوبی مدیریت کند، اما هنوز در معرض خطر باشد.
چرا؟
چون Identity Security دیگر داخل مرز سازمان متوقف نمیشود.
در چنین شرایطی، compromise شدن یک Vendor میتواند به compromise شدن Customer تبدیل شود.
حتی ENISA در Threat Landscape 2026 تأکید کرده است که Cyber Dependencies سطح Attack Surface را افزایش دادهاند و وابستگی سازمانها به اکوسیستم دیجیتال به یک عامل مهم در Digital Resilience تبدیل شده است.
14. چرا AI این زنجیره را خطرناکتر میکند؟
AI میتواند نقشهای مختلفی در این زنجیره داشته باشد. مانند Offensive AI.
برای:
Reconnaissance
Social Engineering
Phishing
Content Generation
Automation
Data Analysis
Defensive AI
برای:
Detection
Correlation
Anomaly Detection
Threat Hunting
Incident Response
Identity Risk Analysis
Autonomous AI
و در مرحله بعد:
Decision Making
Tool Invocation
API Interaction
Workflow Execution
Automated Remediation
قرار میگیرد.
بنابراین Cybersecurity وارد یک Dual-Use AI Environment شده است.
همان قابلیت AI که به Defender کمک میکند یک Anomaly را سریعتر پیدا کند، میتواند به Attacker نیز در افزایش سرعت و Scale عملیات کمک کند.
فعالیتهای مرتبط با ۸۳۲ حساب منتسب به فعالیتهای مخرب در بازه March 2025 تا March 2026 بررسی شد و درواقع آنها با MITRE ATT&CK Mapping مرتبط هستند؛ میتوان گفت که AI-enabled Cyber Operations دیگر صرفاً یک بحث نظری نیست.
15. مدل تهدید پیشنهادی
میتوان Threat Model این مسئله را به شکل زیر خلاصه کرد:
┌──────────────────┐
│ Threat Actor │
└────────┬─────────┘
│
AI-assisted operations
│
▼
┌─────────────────────┐
│ Identity Acquisition│
└──────────┬──────────┘
│
Credential / Token / Session
│
▼
┌─────────────────────┐
│ Valid Identity │
└──────────┬──────────┘
│
Authentication
│
▼
┌─────────────────────┐
│ Authorized Context │
└──────────┬──────────┘
│
Privilege Abuse
│
▼
┌─────────────────────┐
│ Lateral Movement │
└──────────┬──────────┘
│
▼
┌─────────────────────┐
│ Sensitive Resource │
└─────────────────────┘
در این مدل، مهاجم لزوماً از یک Exploit کلاسیک شروع نمیکند. ممکن است کل زنجیره با یک Identity معتبر آغاز شود.
16. راهکار دفاعی: از IAM به Identity Security Fabric
راهکار آینده احتمالاً یک محصول منفرد نیست.
بلکه ترکیبی از چند لایه خواهد بود:
Layer 1 — Strong Authentication
Phishing-resistant MFA
Passkeys
Hardware-backed Authentication
Device-bound Credentials
Layer 2 — Identity Governance
Lifecycle Management
Ownership
Access Reviews
Privilege Governance
NHI Inventory
Layer 3 — Dynamic Authorization
Least Privilege
Just-in-Time Access
Risk-based Authorization
Context-aware Policies
Layer 4 — Behavioral Detection
UEBA
Identity Analytics
Session Analytics
Graph-based Detection
Layer 5 — AI Security
AI Agent Identity
Agent Permission Management
Tool Authorization
Prompt/Context Security
Agent Activity Monitoring
Layer 6 — Continuous Response
Detect
↓
Correlate
↓
Assess Risk
↓
Restrict Privilege
↓
Re-authenticate
↓
Contain
↓
Recover
17. یک تغییر پارادایمی مهم: «Who are you» دیگر کافی نیست
سیستمهای قدیمی عمدتاً میپرسیدند:
Who are you?
Identity Security مدرن باید سؤالهای بیشتری بپرسد:
What are you?
What are you trying to do?
Why are you doing it?
What are you allowed to do?
Is this behavior consistent with your history?
What happens if this identity is compromised?
و در مورد AI Agent:
Who authorized this agent to act?
What tools can it invoke?
What data can it access?
Can it delegate its authority?
Can its permissions expand dynamically?
این تغییر از Authentication-centric Security به Intent- and Context-aware Security یکی از مهمترین تحولات Identity Architecture خواهد بود.
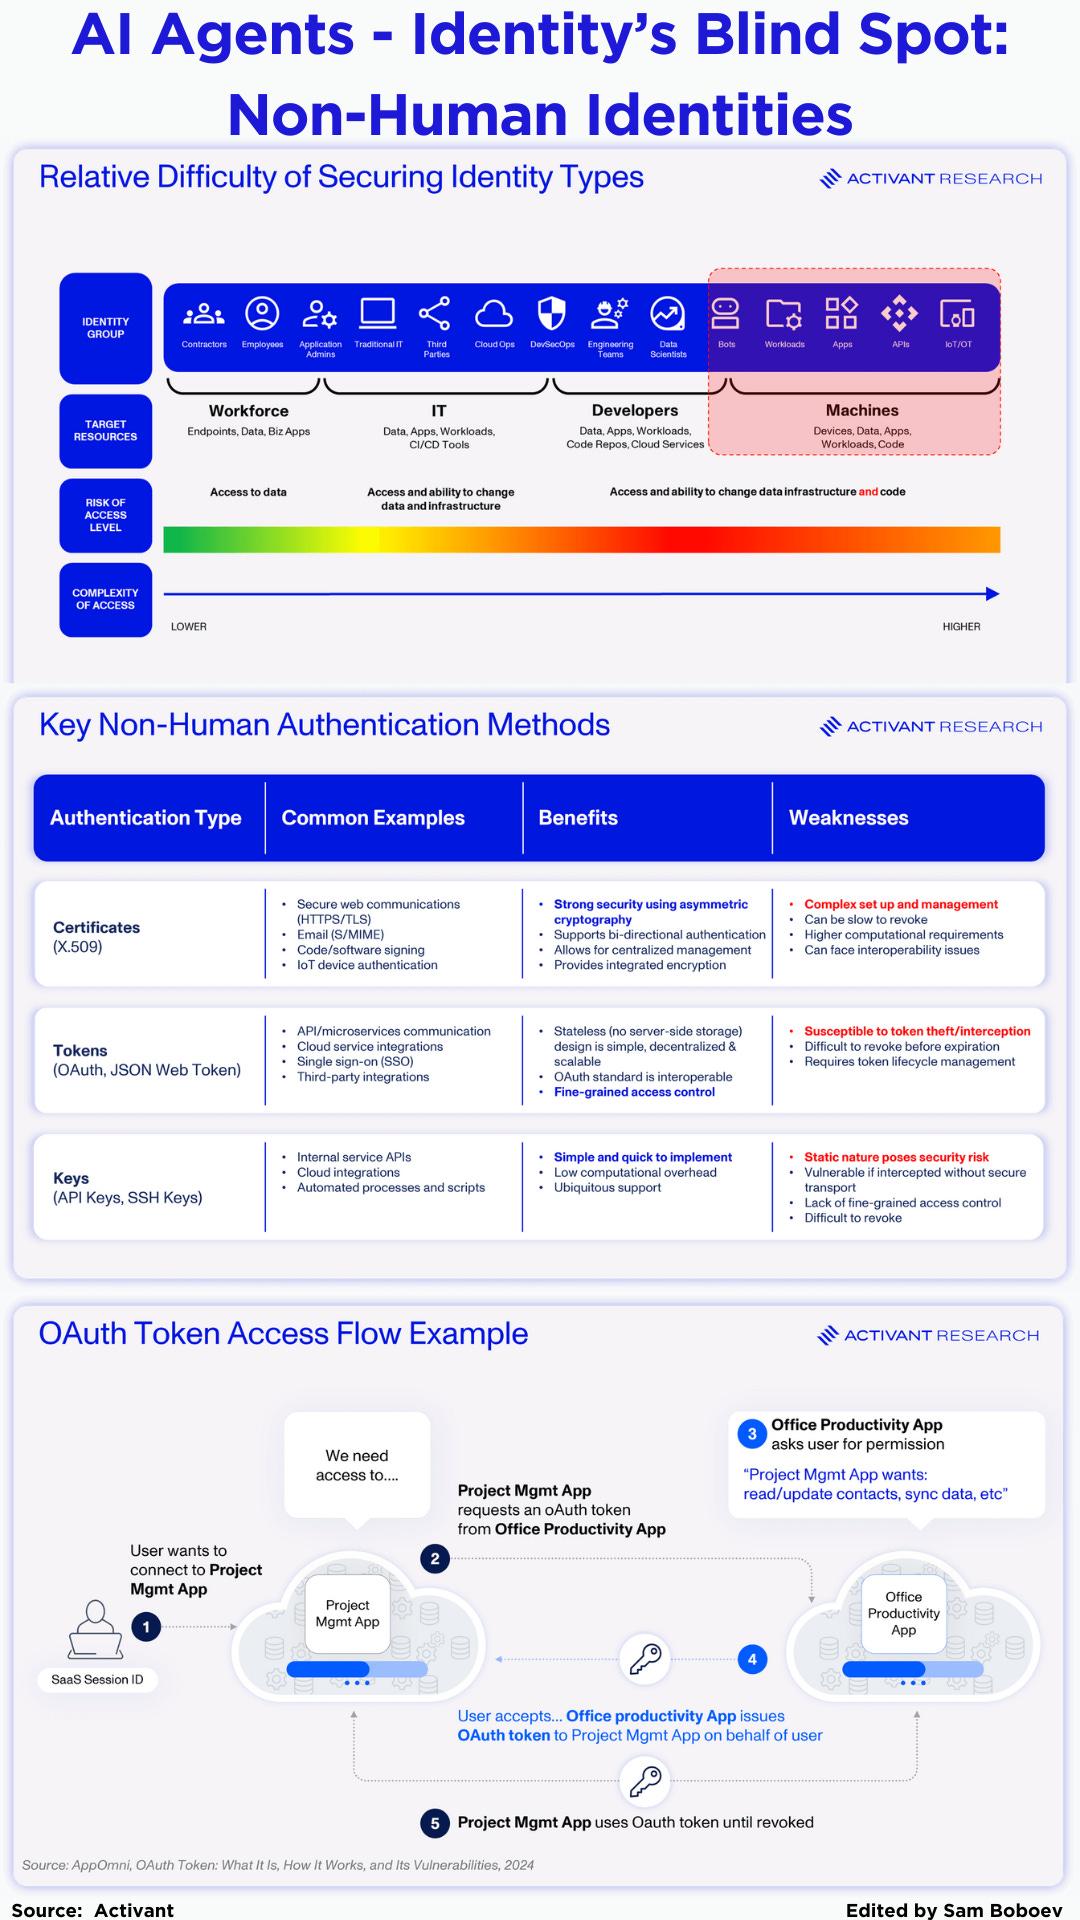
18. آینده Identity برای انسان، ماشین و Agent
در معماری آینده احتمالاً سه نوع Identity بهصورت همزمان وجود خواهند داشت:
Human Identity
│
├──────────────┐
▼ ▼
Machine Identity AI Identity
│ │
└──────┬───────┘
▼
Digital Ecosystem
اما مرز بین این سه نوع Identity بهتدریج کمرنگ میشود.
ممکن است یک Human:
Human
↓
AI Agent
↓
API
↓
Cloud Service
↓
Database
را کنترل کند.
در اینجا سؤال بسیار مهمی شکل میگیرد:
اگر AI Agent مرتکب یک Security Violation شود، مسئولیت و Attribution به کدام Identity تعلق دارد؟
این مسئله فقط یک چالش Technical نیست.
این موضوع به:
Governance
Accountability
Auditability
Authorization
Digital Forensics
نیز مربوط میشود.
19. یک اصل جدید برای Cybersecurity
میتوان از تمام بحثهای بالا یک اصل مهم استخراج کرد:
Trust must be continuously evaluated, not permanently inherited.
در معماریهای قدیمی:
Authentication
↓
Trust
↓
Access
در معماری آینده:
Authentication
↓
Initial Trust
↓
Continuous Verification
↓
Behavior Analysis
↓
Dynamic Risk
↓
Dynamic Authorization
↓
Continuous Re-evaluation
این دقیقاً جایی است که Zero Trust، ITDR، UEBA، AI Security و Identity Governance به یکدیگر متصل میشوند.
20. نتیجهگیری
مهمترین تحول Cybersecurity در عصر AI لزوماً ظهور یک Malware جدید، یک Zero-Day جدید یا حتی یک Attack Technique جدید نیست.
تحول عمیقتر این است که تعریف «دسترسی معتبر» در حال تغییر است.
در یک Digital Ecosystem مدرن، ممکن است:
User معتبر باشد؛
Credential معتبر باشد؛
Token معتبر باشد؛
Device معتبر باشد؛
Application معتبر باشد؛
AI Agent معتبر باشد؛
اما رفتار نهایی همچنان malicious باشد.
به همین دلیل، مرز اصلی Cybersecurity از Network Perimeter به سمت Identity, Context, Behavior and Trust حرکت کرده است.
AI این تحول را accelerate کرده است.
از یک طرف، مهاجم میتواند با AI عملیات خود را سریعتر، ارزانتر و مقیاسپذیرتر کند. از طرف دیگر، سازمانها نیز میتوانند AI را برای Detection، Correlation، Threat Hunting و Automated Response به کار بگیرند.
اما شاید مهمترین مسئله در سالهای آینده چیز دیگری باشد:
ما دیگر فقط از انسانها در برابر ماشینها دفاع نمیکنیم.
ما باید از یک اکوسیستم متشکل از:
Human Identities + Machine Identities + AI Agents + Cloud Services + APIs + Autonomous Workflows
در برابر سوءاستفاده از Trust دفاع کنیم.
و در چنین جهانی، سؤال اساسی Cybersecurity دیگر صرفاً این نیست:
«آیا این Identity معتبر است؟»
بلکه باید پرسید:
«آیا این Identity، در این Context، در این لحظه، با این سطح از Privilege، مجاز است که این Action را انجام دهد؟»
این تغییر ظاهراً کوچک در سؤال، در واقع یکی از بزرگترین تغییرات معماری Identity Security در عصر Artificial Intelligence است.