بررسی تخصصی معماری امنیتی، رمزنگاری، Hardware Security و مقاومت در برابر حملات سایبری
مقدمه
در دنیای امروز، Smartphone دیگر صرفاً وسیلهای برای تماس و دسترسی به اینترنت نیست؛ بلکه در بسیاری از موارد به یک Digital Identity Container تبدیل شده است. اطلاعات بانکی، Passwordها، Authentication Tokenها، تصاویر شخصی، مکالمات، موقعیت مکانی، اطلاعات کاری و حتی کلیدهای Cryptographic ممکن است روی یک موبایل ذخیره یا از طریق آن پردازش شوند.
به همین دلیل، پاسخ به سؤال «امنترین موبایل دنیا کدام است؟» به سادگی مقایسه تعداد Megapixel دوربین یا قدرت پردازنده نیست.
امنیت یک Smartphone حاصل تعامل چندین لایه است:
- Hardware Security
- Secure Boot
- Hardware Root of Trust
- Trusted Execution Environment (TEE)
- Hardware-backed Key Storage
- Full Disk / File-based Encryption
- Application Sandboxing
- Memory Protection
- Exploit Mitigation
- Rapid Security Updates
- Vulnerability Management
- Privacy Controls
- Supply-chain Security
- Physical Attack Resistance
بنابراین ممکن است یک Smartphone از نظر سخت افزار بسیار قدرتمند باشد، اما به دلیل کوتاه بودن Security Update Lifecycle یا وجود Softwareهای اضافی، در برابر برخی Threat Modelها انتخاب مناسبی نباشد.
در این مقاله، چند خانواده از Smartphoneهایی بررسی میشوند که در سال ۲۰۲۶ از نظر معماری امنیتی و قابلیتهای دفاعی در بالاترین سطح بازار Consumer قرار دارند.
نکته مهم: «امنترین» یک مفهوم مطلق نیست. امنیت باید نسبت به Threat Model تعریف شود. موبایلی که برای یک کاربر عادی بسیار امن است، الزاماً بهترین گزینه برای یک Journalist، Executive، Security Researcher یا فردی که احتمال هدف قرار گرفتن توسط Sophisticated Spyware دارد نیست!
Sophisticated Spyware یعنی Spyware بسیار پیشرفته و پیچیده؛ اصطلاحی در Cybersecurity برای نرمافزارهای جاسوسیای که از تکنیکهای پیشرفته برای نفوذ، پنهانماندن و جمعآوری اطلاعات استفاده میکنند.
نکته مهم این است که Sophisticated Spyware با یک Spyware معمولی تفاوت دارد. Sophisticated Spyware میتواند از Advanced Exploit Techniques برای نفوذ به سیستم استفاده کند و تلاش کند حضور خود را از دید کاربر مخفی نگه دارد.
اما Threat Model یعنی مدل تهدید؛ Threat Model مشخص میکند چه چیزی را میخواهیم محافظت کنیم، چه کسی ممکن است به آن حمله کند، مهاجم چه تواناییهایی دارد و از چه مسیرهایی ممکن است حمله انجام شود.
- iPhone 18 Pro / Pro Max
در سپتامبر ۲۰۲۶، نسل جدید iPhone 18 Pro و iPhone 18 Pro Max معرفی شدند. Apple همچنان امنیت را در سطح Silicon، Operating System و Application Architecture بهصورت یکپارچه طراحی میکند.
یکی از مهمترین عناصر امنیتی iPhone، Secure Enclave است.
اما Secure Enclave چیست؟!
Secure Enclave یک Security Subsystem مستقل است که درون Apple Silicon قرار دارد و از Application Processor جداست.
این معماری باعث میشود اطلاعات حساس مانند:
- Cryptographic Keys
- Biometric Data
- Passcode-related secrets
- Keychain-related secrets
در محیطی با Isolation سختافزاری پردازش شوند.
Apple تصریح میکند که Secure Enclave دارای Hardware Root of Trust، Secure Boot، Dedicated AES Engine، Protected Memory و Anti-Replay Mechanisms است.
این موضوع اهمیت بسیار زیادی دارد؛ زیرا فرض امنیتی سیستم این نیست که Application Processor هیچگاه Compromise نمیشود. بلکه معماری به گونهای طراحی شده که حتی در صورت Compromise شدن بخشی از Main OS، برخی Secrets همچنان در یک Security Boundary جداگانه باقی بمانند.
Compromise شدن در Cybersecurity یعنی یک سیستم، Device، Account یا Network دیگر کاملاً تحت کنترل مالک یا Administrator نباشد و مهاجم به نوعی به آن دسترسی غیرمجاز یا کنترل غیرمجاز پیدا کرده باشد.
Memory Integrity Enforcement
یکی از روندهای مهم در امنیت نسل جدید Processorها، حرکت از Memory Safety صرفاً نرمافزاری به سمت Hardware-assisted Memory Protection است. Apple در معماری جدید خود از قابلیتهایی برای سختتر کردن Memory Corruption Exploitation استفاده میکند.
این موضوع برای مقابله با Vulnerabilityهایی زیر اهمیت دارد:
- Use-after-free
- Buffer Overflow
- Memory Corruption
- Control-flow Hijacking
در واقع، مهاجم ممکن است یک Vulnerability در یک Component پیدا کند، اما تبدیل آن Vulnerability به یک Reliable Exploit میتواند به دلیل وجود Hardware-level Mitigation بسیار دشوارتر شود.
- iPhone و Lockdown Mode
یکی از مهمترین قابلیتهای امنیتی Apple برای کاربران High-Risk، Lockdown Mode است.
این قابلیت بهطور خاص برای مقابله با حملات بسیار پیچیده طراحی شده است؛ حملاتی که ممکن است توسط Threat Actorهای دارای منابع بالا یا Commercial Spyware انجام شوند.
Apple در Lockdown Mode محدودیتهایی را روی بخشهای زیر اعمال میکند:
- Web Browsing
- Message Attachments
- Media Processing
- Wireless Connectivity
- Network Security
- Application Behavior
- Wired Accessories
این مساله بسیار مهم است؛
Security همیشه با اضافه کردن Feature بیشتر افزایش پیدا نمیکند؛ گاهی کاهش Functionality باعث کاهش Attack Surface میشود.
برای مثال، اگر یک قابلیت باعث شود یک نوع File یا Media از یک منبع ناشناس بدون محدودیت پردازش شود، آن Feature میتواند به یک Attack Surface تبدیل شود.
Lockdown Mode بخشی از این Attack Surface را کاهش میدهد.
Apple همچنین در فوریه ۲۰۲۶ اعلام کرد که iPhone و iPad پس از ارزیابی امنیتی دولت آلمان برای استفاده با اطلاعات طبقهبندیشده تا سطح NATO Restricted در محیطهای مربوطه تأیید شدهاند!
- طول عمر Security Update؛ یکی از مهمترین فاکتورها
یک Smartphone حتی با بهترین Security Architecture، اگر چند سال بعد Security Patch دریافت نکند، بهتدریج Risk بیشتری پیدا میکند.
در سپتامبر ۲۰۲۶، Apple همچنان برای نسلهای قدیمیتر iPhone نیز Security Update منتشر میکند.
برای نمونه، Apple در ۱۴ سپتامبر ۲۰۲۶، iOS 27 و همچنین iOS 26.7 را برای طیف گستردهای از دستگاهها منتشر کرد. این موضوع از دید Vulnerability Management اهمیت بالایی دارد.
چرا؟
زیرا Vulnerabilityها ثابت نمیمانند. هر سال CVEهای جدیدی کشف میشوند. مانند:
- Browser Engine
- Kernel
- Bluetooth Stack
- Wi-Fi Stack
- Image Parsers
- Media Frameworks
- Networking Components
بنابراین Security Update Lifecycle یکی از مهمترین مؤلفههای امنیت واقعی Smartphone است.
- Google Pixel 10 Pro / Pixel 10 Pro XL
اگر در دنیای Android بخواهیم درباره Security صحبت کنیم، خانواده Pixel یکی از مهمترین نمونههاست.
دلیل آن فقط Android خام نیست؛ بلکه ترکیب موارد زیر است:
Google Tensor + Titan Security + Android Security Architecture + Long-term Updates
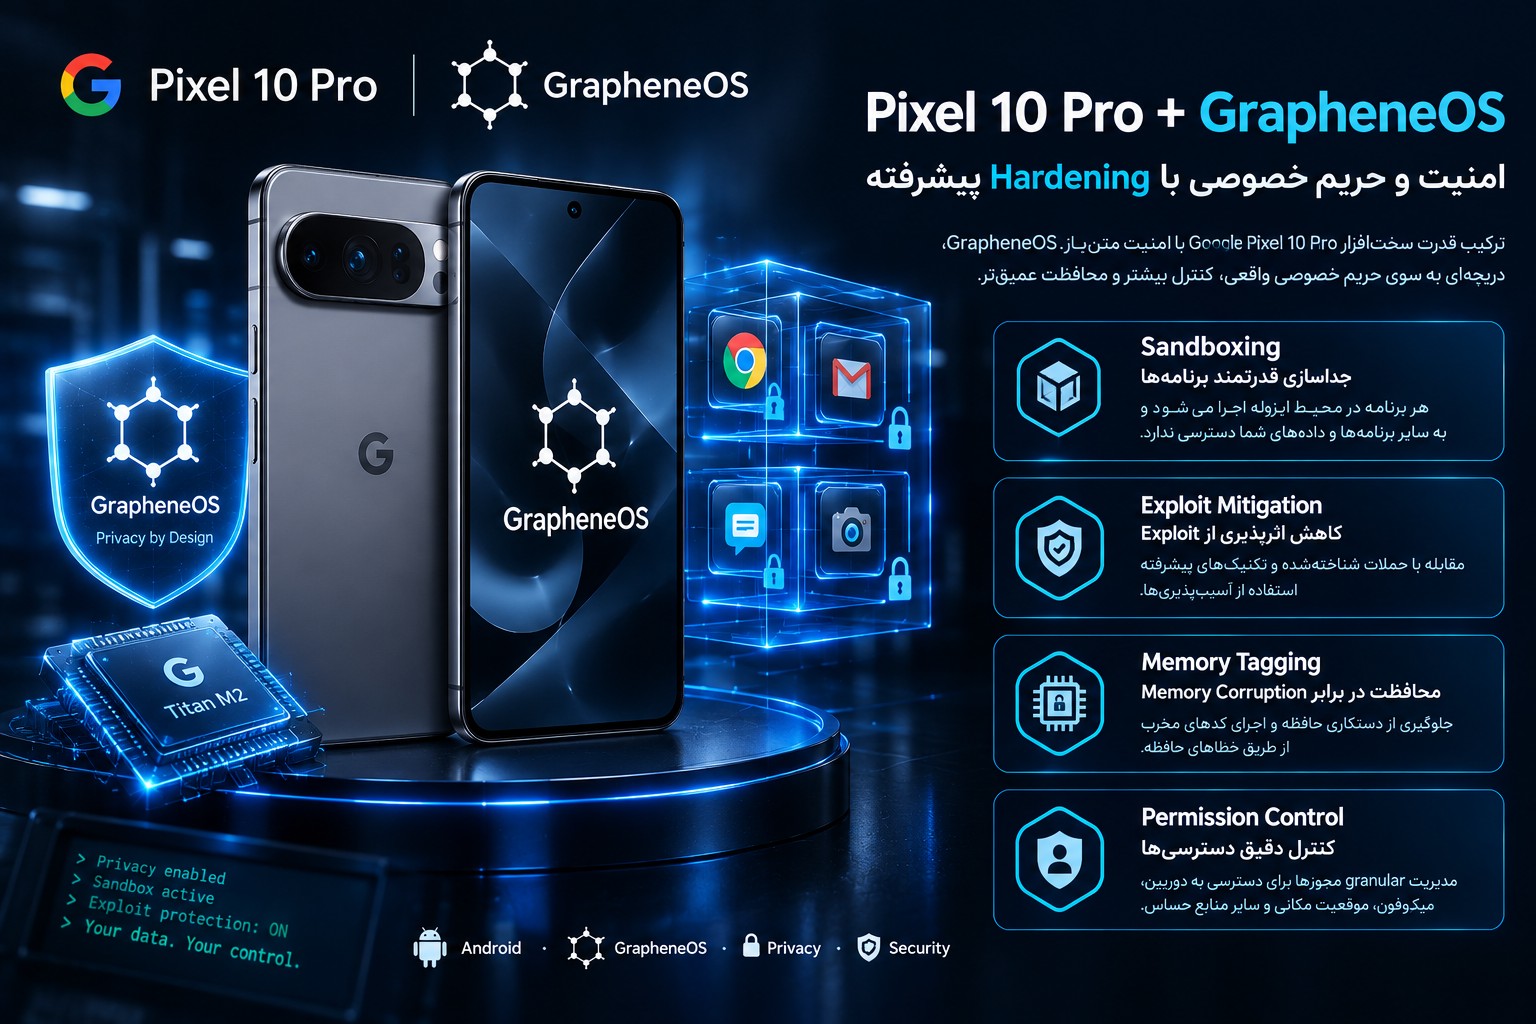
Google برای Pixel از Titan Security استفاده میکند که یک Hardware Security Component برای ایجاد Security Boundaryهای جداگانه است.
در Pixelهای جدید، نسلهای مختلف Titan Security و اجزای Cryptographic آن در فرآیندهای Certification نیز مورد ارزیابی قرار گرفتهاند. Google برای Pixel، از جمله مواردی مانند Titan، Trusty TEE و Cryptographic Subsystems را در اسناد Certification خود فهرست کرده است.
- Titan؛ چرا مهم است؟
فرض کنید مهاجم موفق شود بخشی از Android OS را Exploit کند.
اگر تمام Secrets داخل همان Operating System قرار داشته باشند، Compromise شدن OS میتواند پیامد بسیار جدی داشته باشد. اما در یک معماری Hardware-backed، بخشی از عملیات حساس به یک Security Processor یا Secure Environment منتقل میشود.
این همان مفهوم Hardware-backed Security است.
در چنین معماریهایی میتوان عملیات مربوط به موارد زیر را از Main OS جدا کرد.
- Key Storage
- Device Authentication
- Secure Boot
- Credential Protection
- Cryptographic Operations
هدف، ایجاد یک Security Boundary است.
- GrapheneOS روی Pixel؛ یک سناریوی متفاوت
در اینجا باید میان «Smartphone» و «Operating System» تفاوت قائل شد.
یک Pixel با Stock Android با یک Pixel که روی آن GrapheneOS نصب شده، از نظر Threat Model تجربه امنیتی یکسانی ندارد.
GrapheneOS یک Privacy and Security-focused Operating System مبتنی بر Android است.
در سپتامبر ۲۰۲۶، GrapheneOS بهصورت رسمی اعلام کرد از نسل Pixel 10 و تعدادی از Pixelهای جدیدتر پشتیبانی میکند.
یکی از دلایل مهم انتخاب Pixel توسط GrapheneOS این است که سختافزار Pixel قابلیتهای Security پیشرفتهای دارد که GrapheneOS میتواند از آنها استفاده کند.
- Memory Tagging؛ یک قابلیت بسیار مهم در GrapheneOS
یکی از تکنولوژیهای بسیار مهم در Pixelهای نسل جدید، Memory Tagging Extension (MTE) است.
MTE در سطح Hardware به Memory Allocationها Tag اختصاص میدهد و میتواند برخی Memory Safety Bugها را در زمان اجرا تشخیص دهد.
این قابلیت برای مقابله با کلاسهایی از Vulnerabilityهای Memory Corruption بسیار مهم است.
GrapheneOS اعلام کرده که از Hardware Memory Tagging در دستگاههای پشتیبانیشده استفاده میکند و Pixelهای نسل هشتم به بعد این قابلیت را در اختیار سیستم قرار دادهاند.
GrapheneOS همچنین از قابلیتهای دیگری مانند موارد زیر استفاده میکند:
- Pointer Authentication
- Branch Target Identification
- Hardened Memory Allocators
- Sandboxing
- Enhanced Exploit Mitigations
در نتیجه، Pixel + GrapheneOS را میتوان یک Security-oriented Android Platform دانست، نه صرفاً یک Android Phone معمولی.
- چرا GrapheneOS از نظر Privacy نیز مهم است؟
Security و Privacy یکی نیستند.
Security بیشتر به جلوگیری از Unauthorized Access، Exploitation و Compromise مربوط است. اما Privacy درباره کنترل Collection، Processing و Exposure دادههای کاربر است.
GrapheneOS تلاش میکند Permission Model و Application Isolation را سختگیرانهتر کند.
برای مثال، معماری آن امکان کنترل دقیقتر برخی دسترسیها و محدود کردن تعامل Applications با System را فراهم میکند.
این موضوع برای افرادی که Threat Model آنها شامل موارد زیر هستند، اهمیت دارد:
- Data Collection
- Application Tracking
- Malicious Applications
- Over-privileged Apps
- Google Pixel و 7 سال Security Updates
یکی از مهمترین تغییرات چند سال اخیر، افزایش Support Lifecycle است.
Google اعلام کرده Pixel 8 و مدلهای بعدی 7 سال Software Updates دریافت میکنند.
GrapheneOS نیز در مستندات خود تأکید میکند که Pixelهای نسل جدید دارای حداقل 7 سال Support Guarantee هستند.
این موضوع از دید Security Engineering بسیار مهم است.
فرض کنید یک Smartphone دارای Vulnerability در یک Component حساس باشد.
اگر Vendor بعد از سه سال، دیگر Patch امنیتی ارائه نکند، حتی اگر Hardware آن فوقالعاده باشد، Security Posture دستگاه در بلندمدت کاهش پیدا میکند.
نمونه ی بارز آن ویندوز 10 است. با تمام انتقاداتی که از مایکروسافت وجود دارد اما همانند رفتار Apple با محصولات قدیمی اش؛ بعد از اتمام تاریخ انقضای ویندوز 10 درصورت Enroll کردن در بخش Windows Update سیستم عامل ویندوز 10، همچنان مشمول آپدیت های امنیتی یا همان Security Pathها می شوید.
پس میتوان در تاریک ترین قسمت ها هم نوری دید!
- Samsung Galaxy S26 Series
در اکوسیستم Android، Samsung یکی از جدیترین رویکردها را در حوزه Enterprise Security دارد.
Galaxy S26 Series از مجموعهای از تکنولوژیهای امنیتی Samsung Knox استفاده میکند. یکی از مهمترین آنها Knox Vault است.
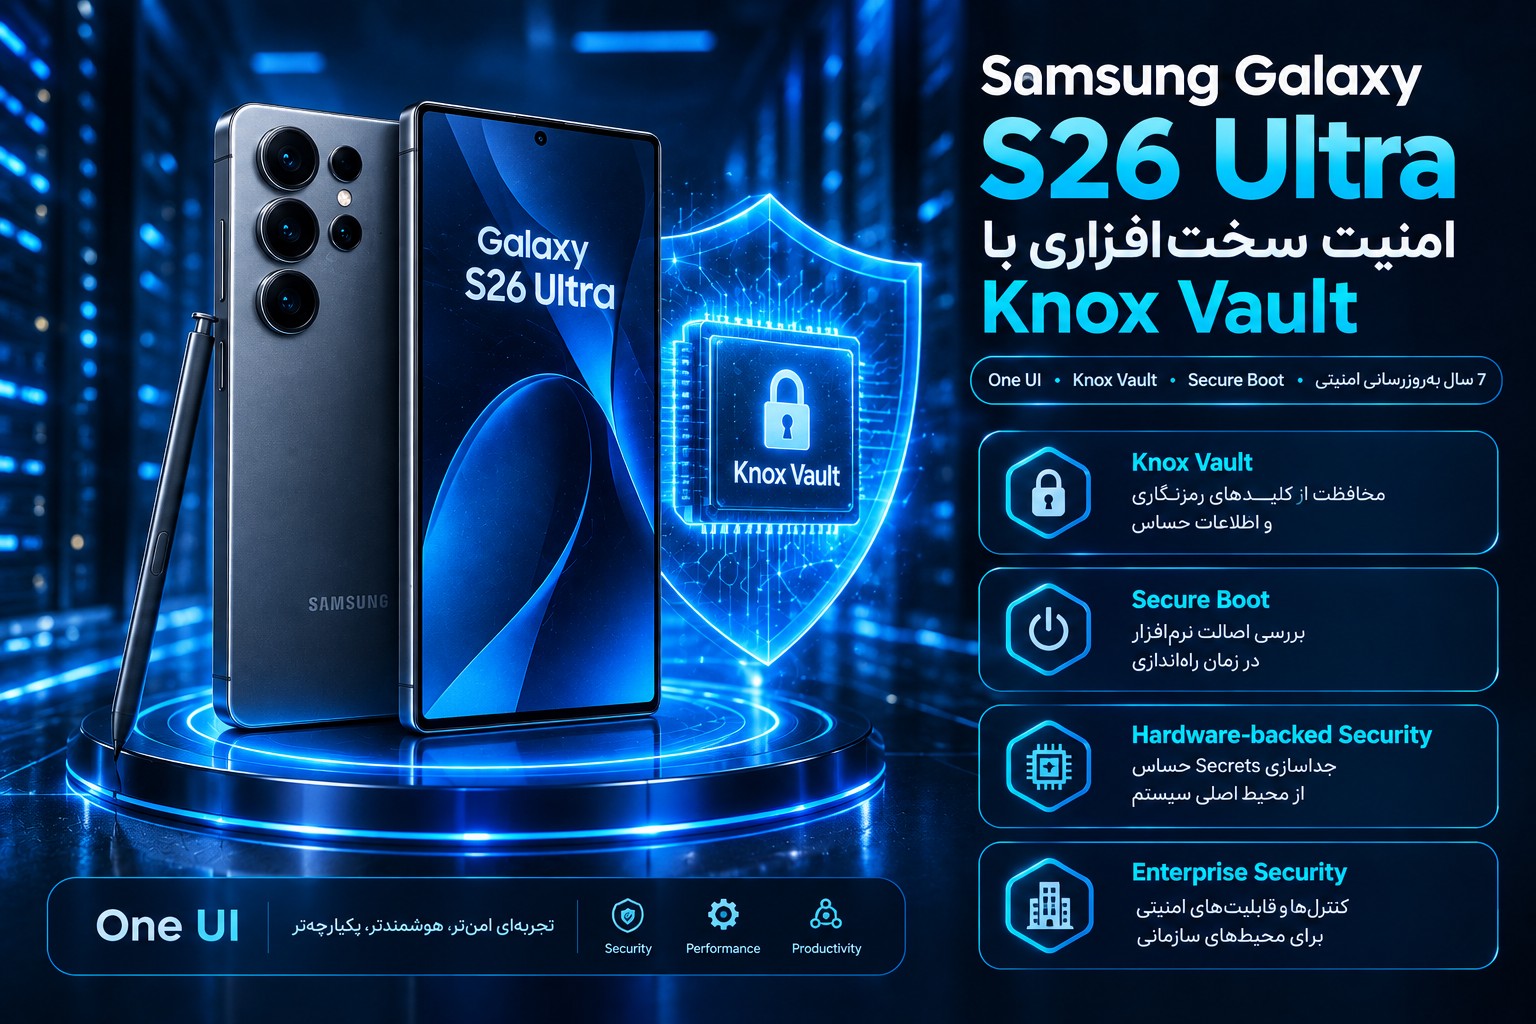
- Knox Vault؛ Security در سطح Hardware
Knox Vault یک Security Architecture سختافزاری است که برای محافظت از اطلاعات حساس طراحی شده است.
Samsung توضیح میدهد که Knox Vault دارای Processor و Memory جداگانه است و از Main Processor جدا میشود. این معماری برای محافظت از اطلاعاتی مانند زیر طراحی شده است:
- PIN
- Password
- Biometric Data
- Cryptographic Keys
- Sensitive Credentials
مزیت چنین طراحیای این است که حتی اگر Main OS مورد حمله قرار بگیرد، Secrets حیاتی الزاماً در اختیار همان Environment قرار نمیگیرند.
- Tamper Resistance
یکی از تفاوتهای جالب Knox Vault توجه به Physical Attack است.
Samsung اعلام کرده Knox Vault برای مقاومت در برابر برخی حملات فیزیکی مانند موارد زیر طراحی شده است:
- Disassembly
- Voltage Manipulation
- Temperature-based Attacks
- Hardware Tampering
این موضوع زمانی اهمیت پیدا میکند که Threat Model فقط به Remote Attacker محدود نباشد.
مثلاً تصور کنید مهاجم به خود Device دسترسی فیزیکی پیدا کند.
در این حالت، Attack Surface شامل موارد زیر خواهد شد:
Software + Hardware + Debug Interfaces + Memory + Storage + Power Analysis
- Samsung و 7 سال Security Updates
Galaxy S26 Series نیز با وعده 7 سال Security Updates عرضه شده است.
این موضوع اهمیت زیادی دارد؛ زیرا Security یک Feature یکباره نیست.
یک Smartphone زمانی Security Posture مناسبی دارد که همزمان در آن موارد زیر وجود داشته باشد:
Hardware Security + Secure Software + Continuous Patching
- مقایسه معماری امنیتی
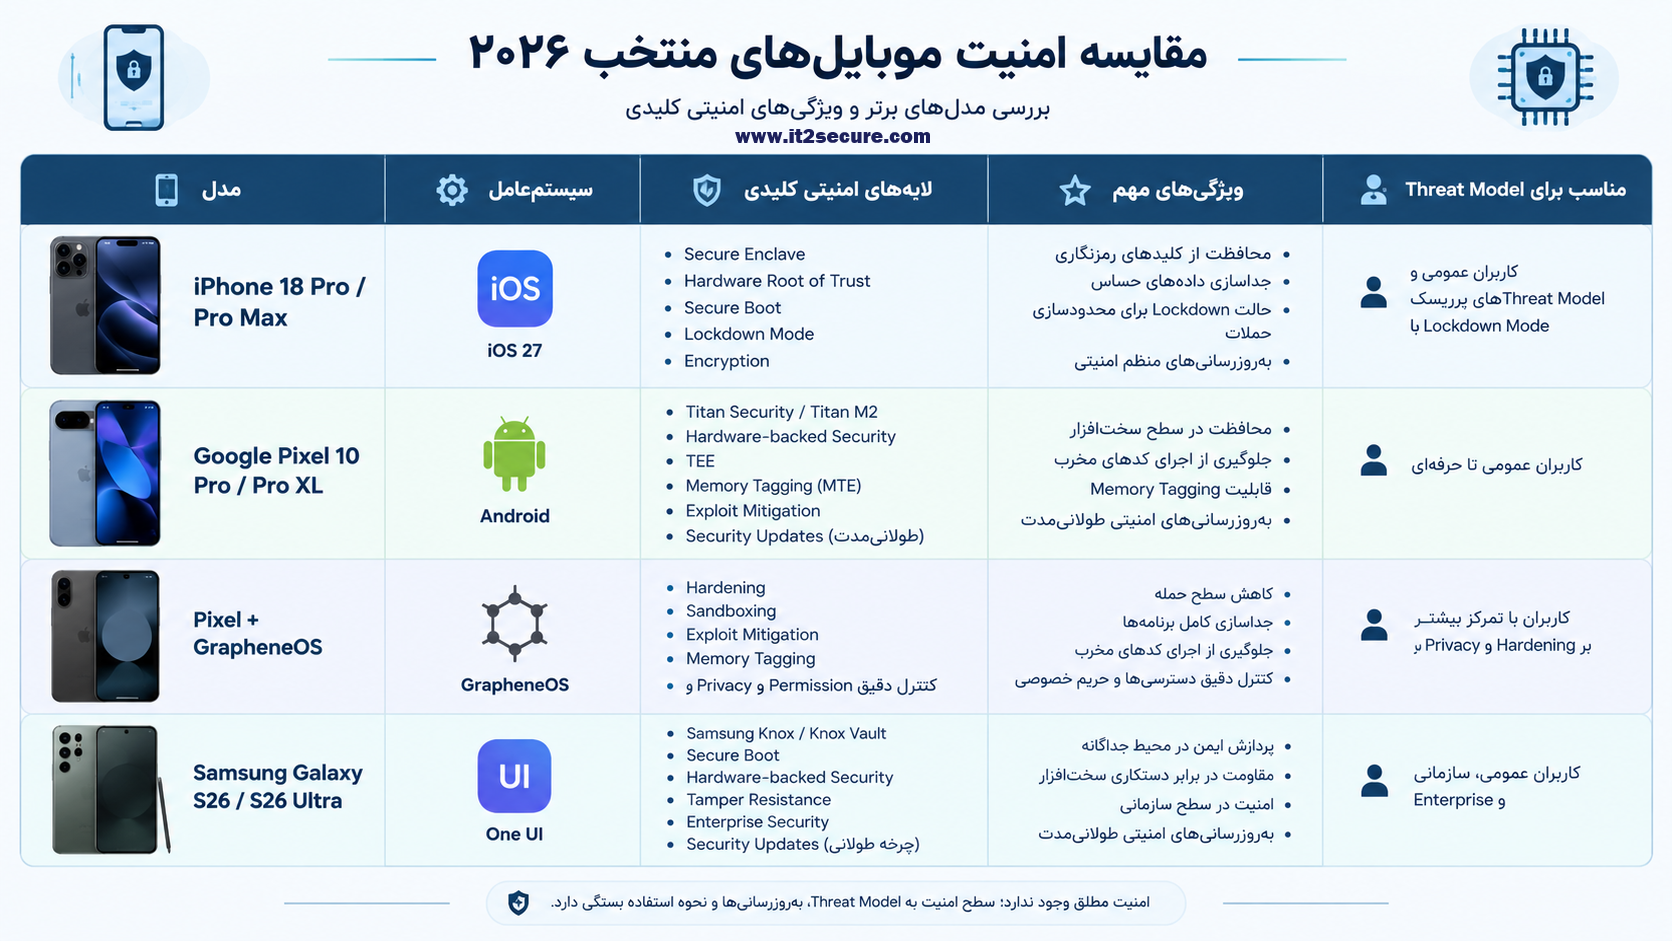
این جدول نباید بهعنوان یک Ranking مطلق تفسیر شود؛ زیرا هر سیستم در Threat Modelهای مختلف نقاط قوت متفاوتی دارد.
- امنیت فقط به Smartphone مربوط نیست
یکی از اشتباهات رایج این است که تصور کنیم خرید یک Smartphone امن، تمام مشکلات Cybersecurity را حل میکند.
این تصور اشتباه است.
حتی امنترین Smartphoneها نیز در برابر مواردی مانند زیر، مصونیت کامل ندارند:
- Phishing
- Credential Theft
- SIM Swap
- Malicious Applications
- Social Engineering
- Account Takeover
- Stolen Session Tokens
- Unsafe Wi-Fi
- Weak Passwords
برای مثال، اگر کاربر Password خود را در یک Phishing Website وارد کند، وجود Secure Enclave یا Knox Vault لزوماً مانع سرقت Credential نمیشود.
بنابراین باید میان Device Security و Operational Security تفاوت قائل شد.
- Encryption؛ ستون اصلی امنیت Smartphone
یکی از پایههای Security در Smartphoneهای مدرن، Encryption است.
اگر مهاجم Device را بهصورت فیزیکی سرقت کند، Encryption میتواند مانع دسترسی مستقیم به اطلاعات Storage شود.
CISA نیز Encryption را یکی از اقدامات اساسی برای حفاظت از اطلاعات ذخیرهشده روی Mobile Device میداند.
در Smartphoneهای مدرن، Encryption معمولاً با Hardware Security و Key Derivation ترکیب میشود.
یعنی صرفاً Encrypt کردن Storage کافی نیست.
باید مشخص باشد:
- Encryption Key کجا ذخیره میشود؟
- چه چیزی باعث Unlock شدن Key میشود؟
- آیا Key به Device Hardware متصل است؟
- در صورت Boot شدن Device در حالت خاص، آیا Key قابل دسترسی است؟
این مسائل بخشی از طراحی واقعی Security Architecture هستند.
- Secure Boot؛ اولین خط دفاعی
Secure Boot یکی از پایهایترین مکانیزمهای Mobile Security است.
هدف Secure Boot این است که Device هنگام Startup فقط Software/Firmwareهایی را اجرا کند که Cryptographically Verified باشند.
فرآیند کلی میتواند به شکل زیر باشد:
Hardware Root of Trust → Boot ROM → Bootloader Verification → OS Verification → Runtime Integrity
اگر یک مهاجم بخواهد Firmware دستکاریشده نصب کند، Verification باید بتواند آن تغییر را تشخیص دهد.
این مفهوم برای جلوگیری از موارد زیر اهمیت دارد:
- Bootkits
- Persistent Malware
- Firmware Tampering
- Unauthorized OS Modification
Samsung نیز استفاده از Secure Boot و Verification در فرآیند Boot و Software Update را در معماری امنیتی خود توضیح داده است.
- TEE چیست؟
Trusted Execution Environment (TEE) محیطی ایزوله برای اجرای عملیات حساس است.
ایده اصلی این است که همه عملیات را در Main OS انجام ندهیم.
در این مدل، حتی اگر یک Application یا بخشی از OS آسیبپذیر باشد، مهاجم الزاماً به Secrets موجود در Secure Environment دسترسی پیدا نمیکند.
- چرا Security Update از تعداد Featureها مهمتر است؟
فرض کنید دو Smartphone داریم:
Device A:
Hardware Security عالی
Encryption عالی
Secure Boot
TEE
اما Security Update آن بعد از سه سال متوقف میشود.
Device B:
Hardware Security عالی
Encryption
Secure Boot
TEE
و هفت سال Security Updates
در بلندمدت، Device B میتواند Security Lifecycle بهتری داشته باشد.
دلیل آن نیز ساده است. هر Software دارای Vulnerabilityهای جدید است. حتی پروژههای بسیار پیچیده مانند iOS و Android نیز مرتباً CVEهای جدید Patch میکنند.
برای نمونه، Apple در September 2026 برای iOS Security Fixهای متعددی منتشر کرده است.
- آیا iPhone امنتر است یا گوش های Android؟
پاسخ علمی این نیست که یکی را مطلقاً «امنتر» بدانیم.
باید Threat Model مشخص شود.
در iPhone تمرکز Apple بر روی موارد زیر است:
- Closed Platform Architecture
- Strong Sandboxing
- Secure Enclave
- Controlled Software Distribution
- Rapid Security Updates
- Lockdown Mode
- Hardware/Software Integration
در Pixel تمرکز بر روی موارد زیر:
- Android Security Architecture
- Titan Security
- Tensor Security Features
- Long-term Updates
- Hardware-backed Security
- Google Play Protect
- Memory Tagging
در Pixel + GrapheneOS تمرکز بیشتری روی این موارد است:
- Hardening
- Privacy
- Exploit Mitigation
- Sandboxing
- Permission Control
- Attack Surface Reduction
و در Samsung تمرکز ویژهای روی موارد زیر وجود دارد:
- Knox
- Knox Vault
- Enterprise Security
- Hardware-backed Protection
- Secure Boot
- Long-term Security Updates
بنابراین سؤال صحیحتر این است که «کدام Security Architecture با Threat Model من سازگارتر است؟»
- برای کاربران عادی چه چیزی مهمتر است؟
برای یک User معمولی، مهمترین عوامل عبارتاند از:
- فعال بودن Automatic Updates
- استفاده از Passcode قوی
- فعال بودن Biometric Authentication
- نصب نکردن Applicationهای ناشناس
- فعال بودن Phishing Protection
- استفاده از Password Manager
- فعال بودن Multi-Factor Authentication
- Backup امن
- استفاده از Encrypted Communication
- جلوگیری از Root/Jailbreak غیرضروری
حتی CISA نیز روی مواردی مانند Encryption، Software Updates، Backup و مقابله با Phishing تأکید دارد.
- برای افراد High-Risk چه چیزی مهمتر است؟
برای فردی که احتمال دارد هدف یک Targeted Attack قرار بگیرد، معیارها متفاوت میشوند.
Threat Model ممکن است شامل موارد زیر باشد:
- Commercial Spyware
- Zero-click Exploits
- Nation-state Threat Actors
- Device Seizure
- Credential Theft
- Targeted Phishing
- Network Surveillance
در چنین شرایطی، قابلیتهایی مانند Lockdown Mode یا استفاده از یک Security-focused OS مانند GrapheneOS میتوانند اهمیت بیشتری پیدا کنند.
البته هیچ سیستم Consumer را نمیتوان در برابر Advanced Persistent Threatها «نفوذناپذیر» دانست.
- مهمترین معیارها برای انتخاب یک Smartphone امن
اگر بخواهیم یک Smartphone را از دید Security Engineering بررسی کنیم، بهتر است این Checklist را در نظر بگیریم:
Hardware:
Secure Element
Secure Processor
Hardware Root of Trust
Hardware-backed Key Storage
Memory Protection
Tamper Resistance
Operating System:
Secure Boot
Sandboxing
Mandatory Access Control
Kernel Hardening
Exploit Mitigations
Application Isolation
Cryptography:
Strong Encryption
Hardware-backed Keys
Secure Key Derivation
Cryptographic Random Number Generation
Lifecycle:
Security Update Frequency
Guaranteed Support Period
Rapid CVE Remediation
Firmware Updates
Privacy:
Permission Controls
Telemetry Controls
Data Minimization
Application Isolation
Incident Response:
Remote Lock
Remote Wipe
Lost Device Protection
Account Recovery Security
نتیجهگیری
در سال ۲۰۲۶، مفهوم «امنترین موبایل دنیا» دیگر صرفاً به یک برند یا مدل خاص محدود نمیشود.
نسل جدید Smartphoneهای امن، یک Defense-in-Depth Architecture ارائه میکنند؛ یعنی امنیت از چندین لایه مستقل تشکیل شده است:
Hardware → Firmware → Secure Boot → OS → Kernel → Sandboxing → Encryption → Application → User
در میان گزینههای مطرح، چند معماری بیش از همه جلب توجه میکنند:
iPhone + iOS به دلیل Integration بسیار عمیق Hardware و Software، Secure Enclave، Sandboxing، Security Updates و قابلیتهایی مانند Lockdown Mode.
Google Pixel + Android به دلیل Titan Security، Hardware-backed Security، Memory Tagging و Support طولانیمدت.
و Pixel + GrapheneOS به دلیل تمرکز ویژه بر Hardening، Privacy، Sandboxing و Exploit Mitigation.
در طرف دیگر، Samsung Galaxy با Knox و Knox Vault نمونه مهمی از یک Security Architecture مبتنی بر Hardware است که علاوه بر کاربران عادی، تمرکز قابل توجهی بر Enterprise Security دارد.
در نهایت، مهمترین اصل این است:
امنیت یک Product Feature نیست؛ یک Security Lifecycle است.
Smartphone امن دستگاهی نیست که صرفاً در زمان خرید Security Features زیادی داشته باشد؛ بلکه دستگاهی است که Hardware، Firmware، Operating System، Cryptography، Update Mechanism و User Security Controls آن در طول زمان بهصورت یکپارچه از اطلاعات کاربر محافظت کنند.
به همین دلیل، هنگام انتخاب یک Smartphone نباید فقط پرسید:
«این گوشی چقدر امن است؟»
بلکه باید پرسید:
«این گوشی در برابر چه Threat Modelی امن است، چه Security Boundaryهایی دارد، چه مدت Patch دریافت میکند و در صورت Compromise شدن یک Component، چه بخشهایی همچنان قابل اعتماد باقی میمانند؟»
این نوع نگاه، تفاوت میان Marketing Security و Security Engineering را مشخص میکند.